A
licenseA
qualityD
maintenanceScans MCP servers for prompt-injection, tool-poisoning, and SSRF vulnerabilities using 30+ canonical rules across 5 severity tiers, with optional signed safety reports for procurement.
5
MIT

你的智能体调用的每一个 MCP 工具都是一个攻击面——包括提示词注入、数据外泄、权限提升和供应链后门。ToolTrust 会在你的智能体信任工具之前扫描工具定义,并分配一个信任评级(A–F),让你了解风险。ToolTrust 是一个 MCP 服务器 和 CLI/CI 工具——它不是主机、网关或运行时代理。覆盖范围正在超越当前以 MCP 为中心的工作流;技能和其他智能体工具格式也在路线图中。
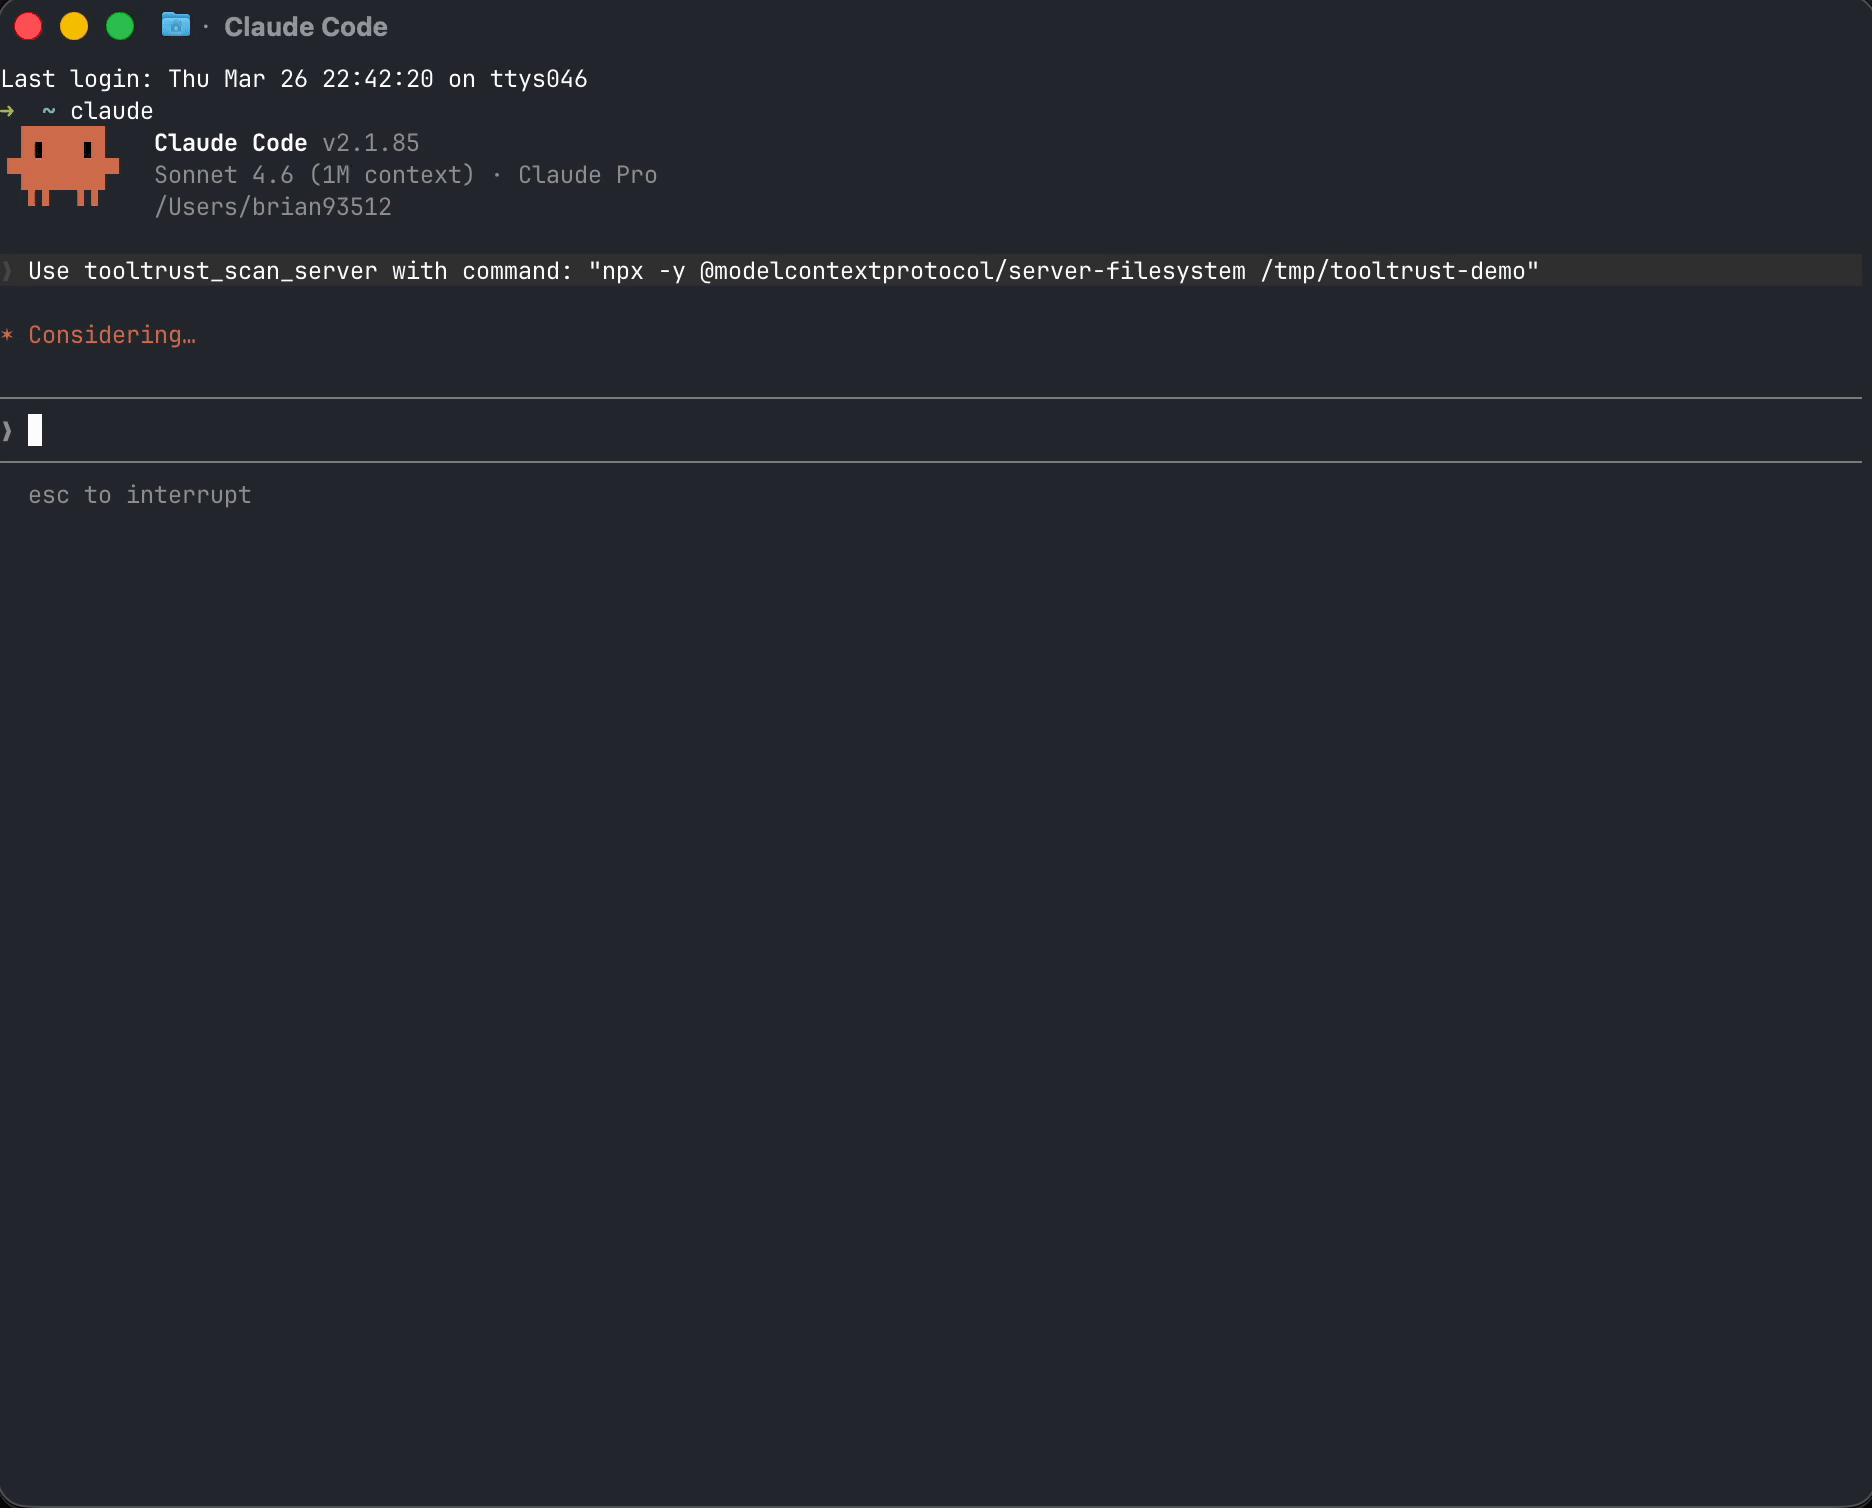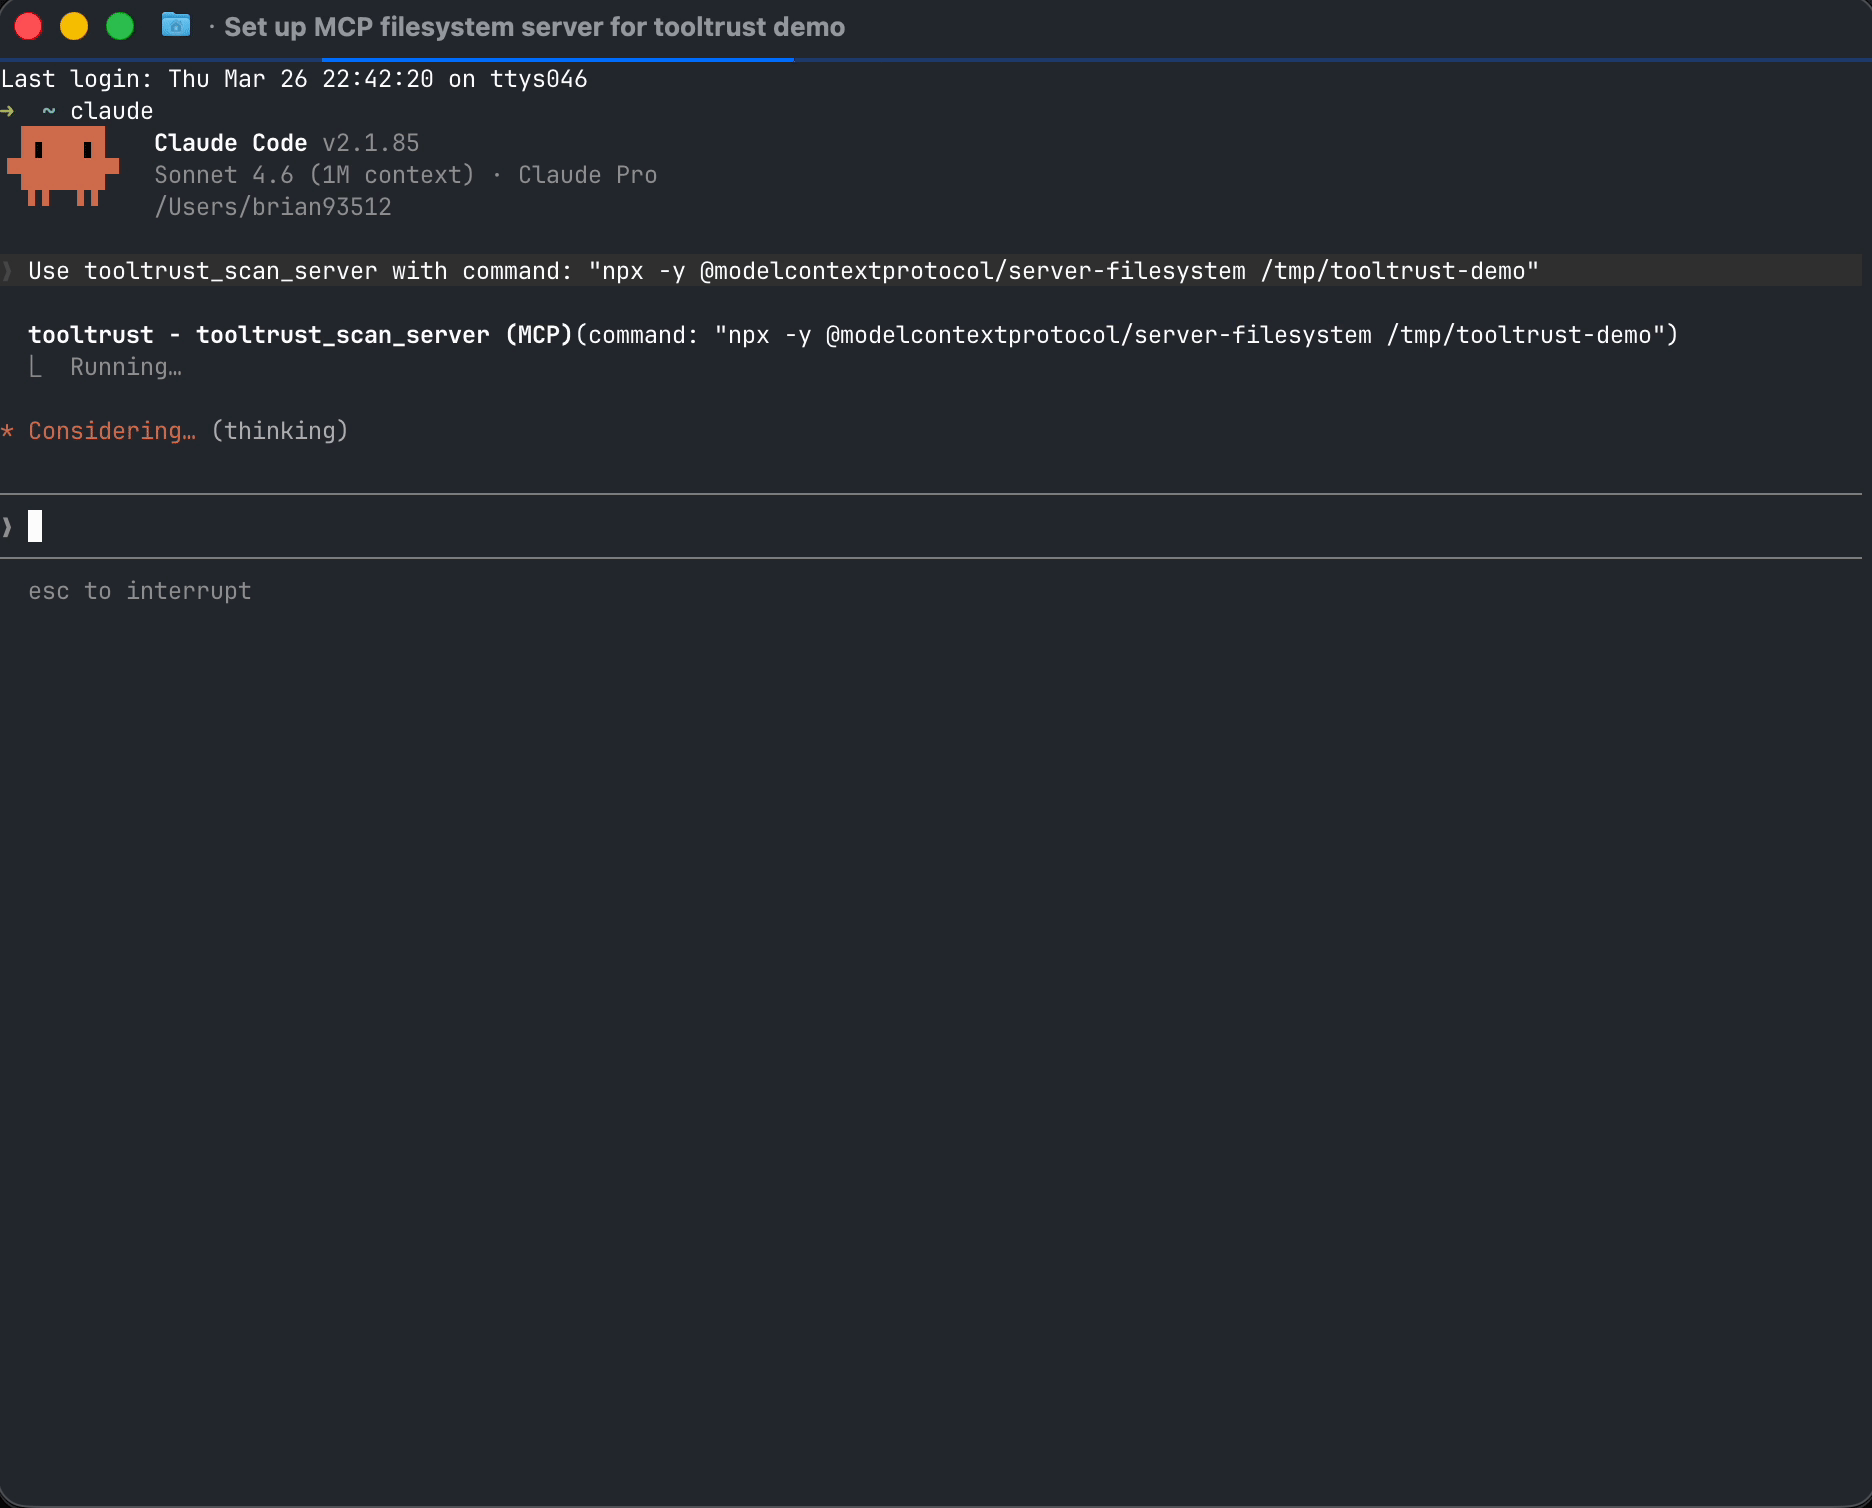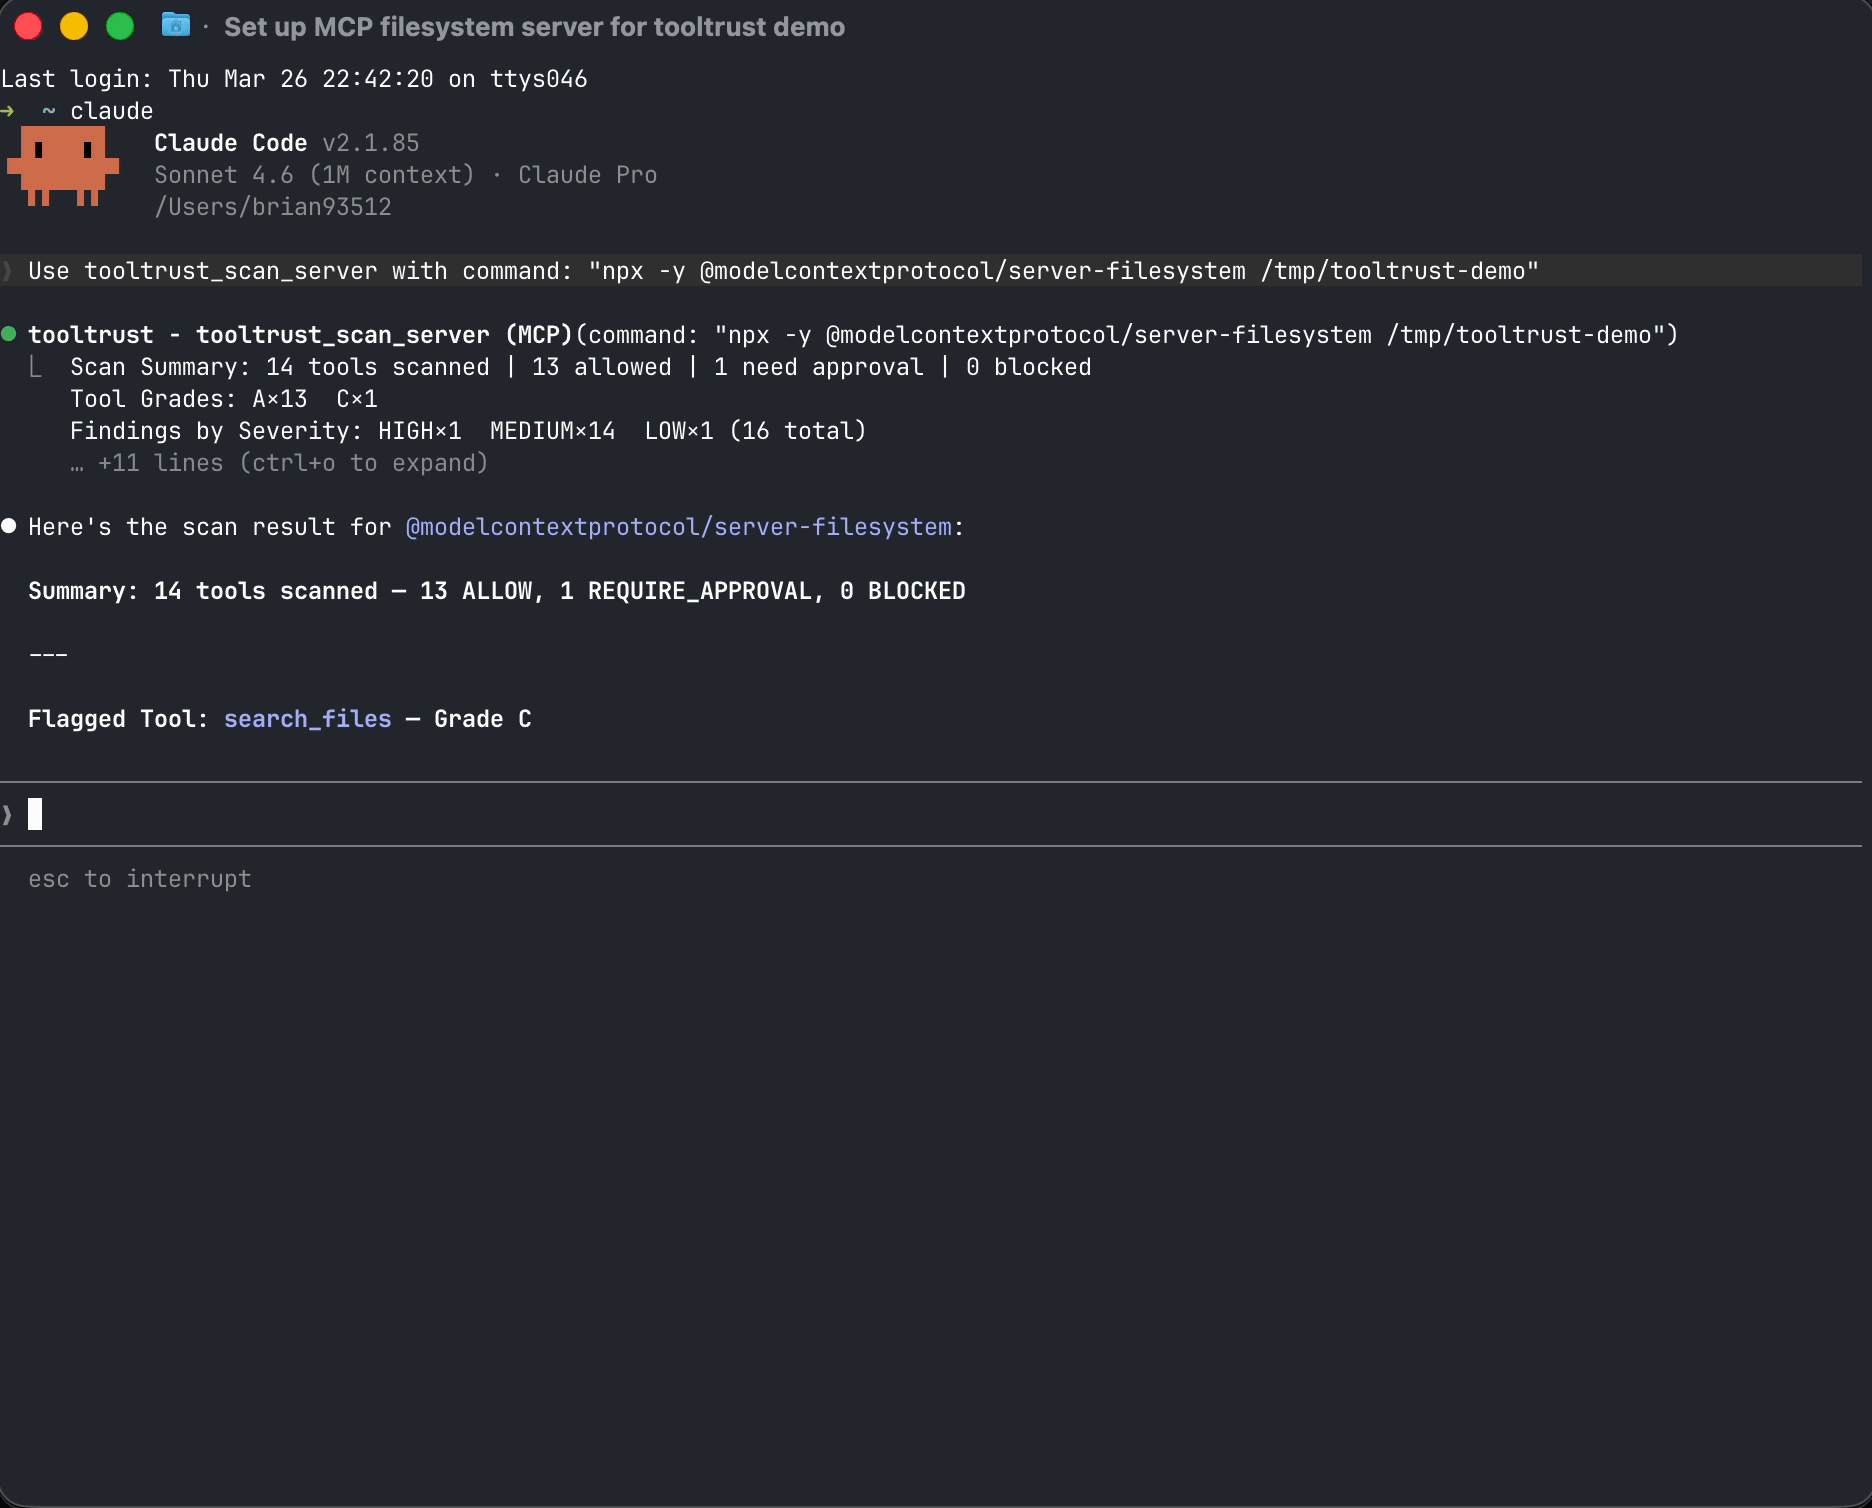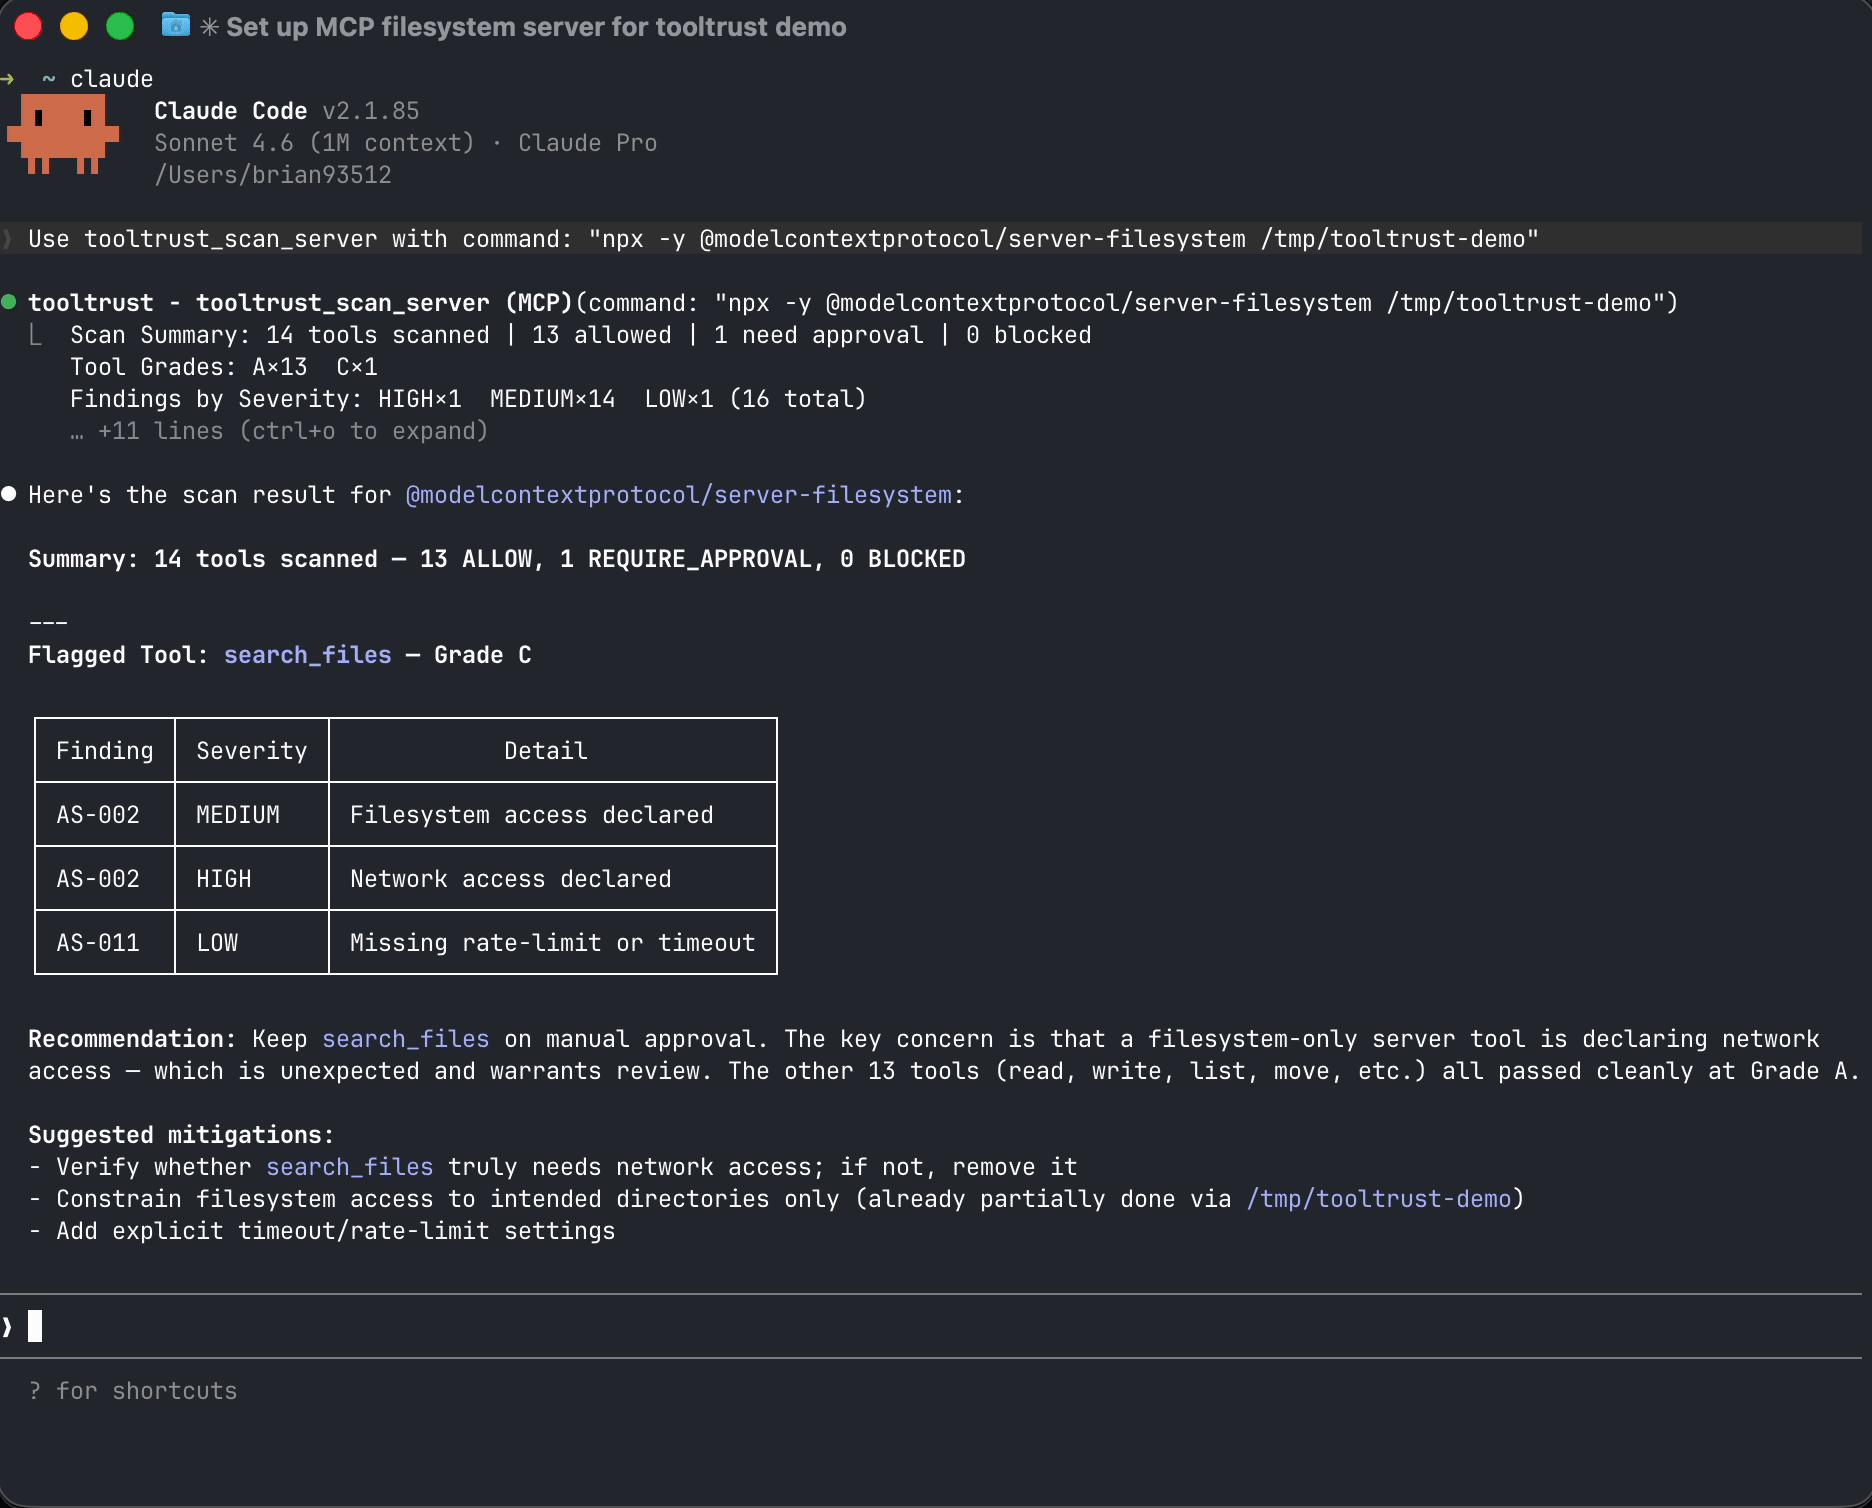
将 ToolTrust 添加为 MCP 服务器,让你的智能体审计其自身的工具(stdio 传输——无网络监听;你的主机将其作为子进程启动):
{
  "mcpServers": {
    "tooltrust": {
      "command": "npx",
      "args": ["-y", "tooltrust-mcp"]
    }
  }
}然后询问你的智能体:"Run tooltrust_scan_config"
它会读取你的 MCP 配置,并行连接到每个服务器,扫描每个工具,并返回包含评级和执行决策的风险报告——全程仅需几秒钟。
或者使用 CLI:
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash
tooltrust-scanner scan --server "npx -y @modelcontextprotocol/server-filesystem /tmp"
Related MCP server: mcp-security-audit
公开的 ToolTrust 目录 保存了当前的评级,并随着扫描规模的扩大进行汇总。一项已发表的研究展示了问题的严重性——207 个 MCP 服务器,3,235 个工具——这并非我们今天扫描的所有内容:
指标 | 数量 |
队列中的 MCP 服务器 | 207 |
分析的独立工具 | 3,235 |
安全发现总数 | 3,613 |
至少有一个发现的服务器 | 145 (70%) |
获得 A 级评级的服务器 | 22 (10%) |
具有任意代码执行能力的服务器 | 16 |
在该队列中,只有 10% 的服务器获得了干净的 A 级评级。 请参阅 tooltrust.dev 获取最新的全目录结果(此表格仅作为带标签的快照)。
ToolTrust 针对此仓库中的每个工具定义运行 16 条静态分析规则(AS-001–AS-011,AS-013–AS-017)。AS-012(工具漂移)在将新的扫描结果与之前的运行进行比较时,会在 ToolTrust 目录 中进行评估。
威胁 | 规则 | 检测内容 |
提示词注入 | AS-001 | 隐藏在工具描述中、劫持智能体推理的恶意指令 |
过度权限 | AS-002 | 请求超出其既定目的的 |
范围不匹配 | AS-003 | 工具名称与其实际权限相矛盾 |
供应链 CVE | AS-004 | 通过 OSV 数据库发现的已知漏洞 |
权限提升 | AS-005 | 请求 |
任意代码执行 | AS-006 | 可以在你的机器上运行任意脚本或 shell 命令的工具 |
缺少元数据 | AS-007 | 没有描述或输入模式的工具 |
已知恶意软件 | AS-008 | 已确认受损的包版本(离线黑名单) |
拼写抢注 | AS-009 | 通过编辑距离冒充合法工具的工具名称 |
不安全的密钥处理 | AS-010 | 输入看起来旨在以明文形式接受 API 密钥、令牌或密码的工具 |
缺少速率限制 | AS-011 | 没有超时或速率限制配置的工具 |
工具遮蔽 | AS-013 | 旨在劫持智能体行为的重复工具名称 |
依赖项清单缺失 | AS-014 | 没有依赖项元数据且没有仓库 URL 的工具,限制了供应链分析 |
可疑的 npm 生命周期脚本 | AS-015 | 运行具有高风险远程获取或执行模式的安装时脚本的依赖版本 |
可疑的 npm IOC 依赖项 | AS-016 | 引用已知恶意 IOC 模式的注册表元数据或脚本 |
可疑的数据外泄描述 | AS-017 | 建议将用户数据转发到外部端点的描述(补充 AS-001) |
完整规则详情:docs/RULES.md
解析 — 连接到实时 MCP 服务器(或读取 JSON 文件)并提取每个工具定义
分析 — 针对每个工具的名称、描述、模式和权限运行所有 16 条规则
评级 — 为每个工具分配数值风险分数和字母评级(A–F)
执行 — 将每个评级映射到网关策略:ALLOW(允许)、REQUIRE_APPROVAL(需要批准)或 BLOCK(阻止)
纯静态分析。无 LLM 调用。数据不会离开你的机器(可选的 CVE 查询除外)。在毫秒内运行。确定性且可重现。
# One-line install (macOS / Linux)
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash

# Go
go install github.com/AgentSafe-AI/tooltrust-scanner/cmd/tooltrust-scanner@latest

# npx (no install needed)
npx -y tooltrust-mcp当作为 MCP 服务器运行时,ToolTrust 会向你的智能体公开以下工具:
工具 | 功能 | 数据访问 |
| 扫描 | 读取本地配置;将每个服务器作为子进程启动 |
| 通过命令启动并扫描特定的 MCP 服务器 | 将用户提供的命令作为子进程运行 (stdio) |
| 扫描工具定义的原始 JSON 数据块 | 仅在内存中;无子进程或网络 |
| 从 ToolTrust 目录查找服务器的信任评级 | 向 ToolTrust 目录 API 发起网络请求 |
| 列出所有内置安全规则 | 仅限本地目录 |
在你的流水线中阻止高风险的 MCP 服务器:
- name: Audit MCP Server
  uses: AgentSafe-AI/tooltrust-scanner@main
  with:
    server: "npx -y @modelcontextprotocol/server-filesystem /tmp"
fail-on: "approval"永远不要再将不受信任的 MCP 服务器添加到你的配置中:
# Scans the server, then auto-installs if Grade A/B, prompts on C/D, blocks on F
tooltrust-scanner gate @modelcontextprotocol/server-memory -- /tmp

# Replace `claude mcp add` with a scanned install
alias mcp-add='tooltrust-scanner gate'完整的门禁选项和预提交钩子设置:docs/USAGE.md
如果你的 MCP 服务器通过了 ToolTrust,请让大家知道:
[](https://www.tooltrust.dev/)供应链警报: ToolTrust 会检测并阻止已确认受损的包,包括 LiteLLM v1.82.7/8 (TeamPCP 后门)、Trivy v0.69.4–v0.69.6 和 Langflow < 1.9.0。如果你遇到规则 AS-008 的 F 级评级,请立即删除该包并轮换所有凭据。
This server cannot be deployed
Security scanner for MCP servers. Detect vulnerabilities, prompt injection, and tool poisoning.
Scan any MCP server for tool-poisoning, security, auth & license. Trust score before install.
Zero-config MCP security scanner for AI-generated apps. 25K+ vulnerability patterns.
Scan any public GitHub MCP-server repo for security issues. 37 MCP-specific L1 rules, 8 languages.