A
licenseA
qualityD
maintenanceScans MCP servers for prompt-injection, tool-poisoning, and SSRF vulnerabilities using 30+ canonical rules across 5 severity tiers, with optional signed safety reports for procurement.
5
MIT

エージェントが呼び出すすべてのMCPツールは攻撃対象領域となります。プロンプトインジェクション、データ流出、特権昇格、サプライチェーンのバックドアなどが懸念されます。ToolTrustは、エージェントがツールを信頼する前にツール定義をスキャンし、信頼グレード(A~F)を割り当てることでリスクを可視化します。ToolTrustはMCPサーバーおよびCLI/CIツールであり、ホスト、ゲートウェイ、ランタイムプロキシではありません。カバレッジは現在のMCP中心のワークフローを超えて拡大しており、スキルやその他のエージェントツール形式もロードマップに含まれています。
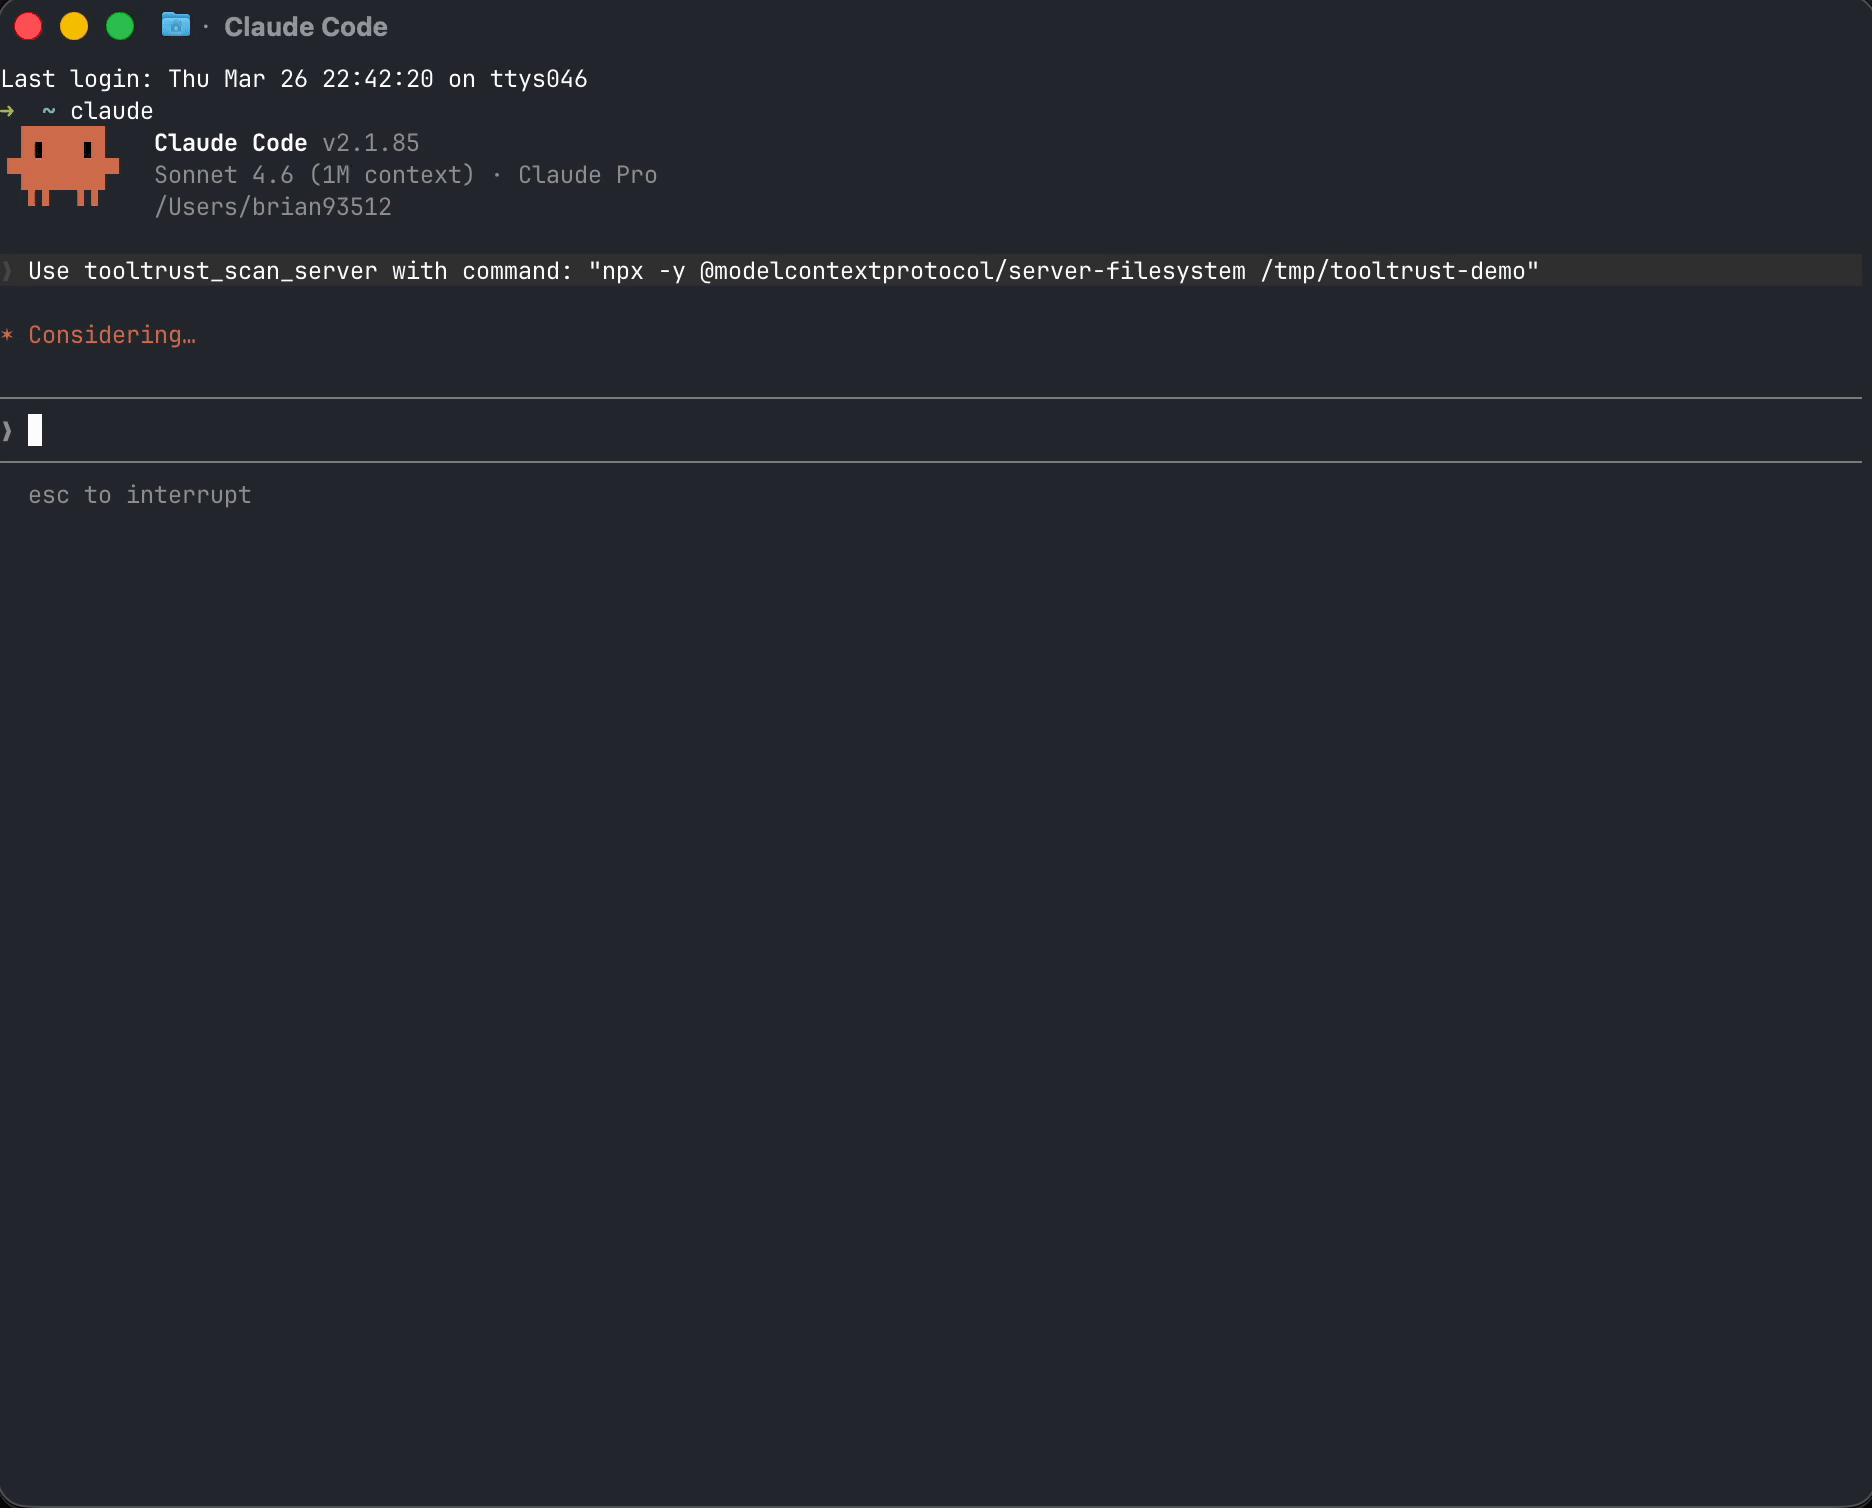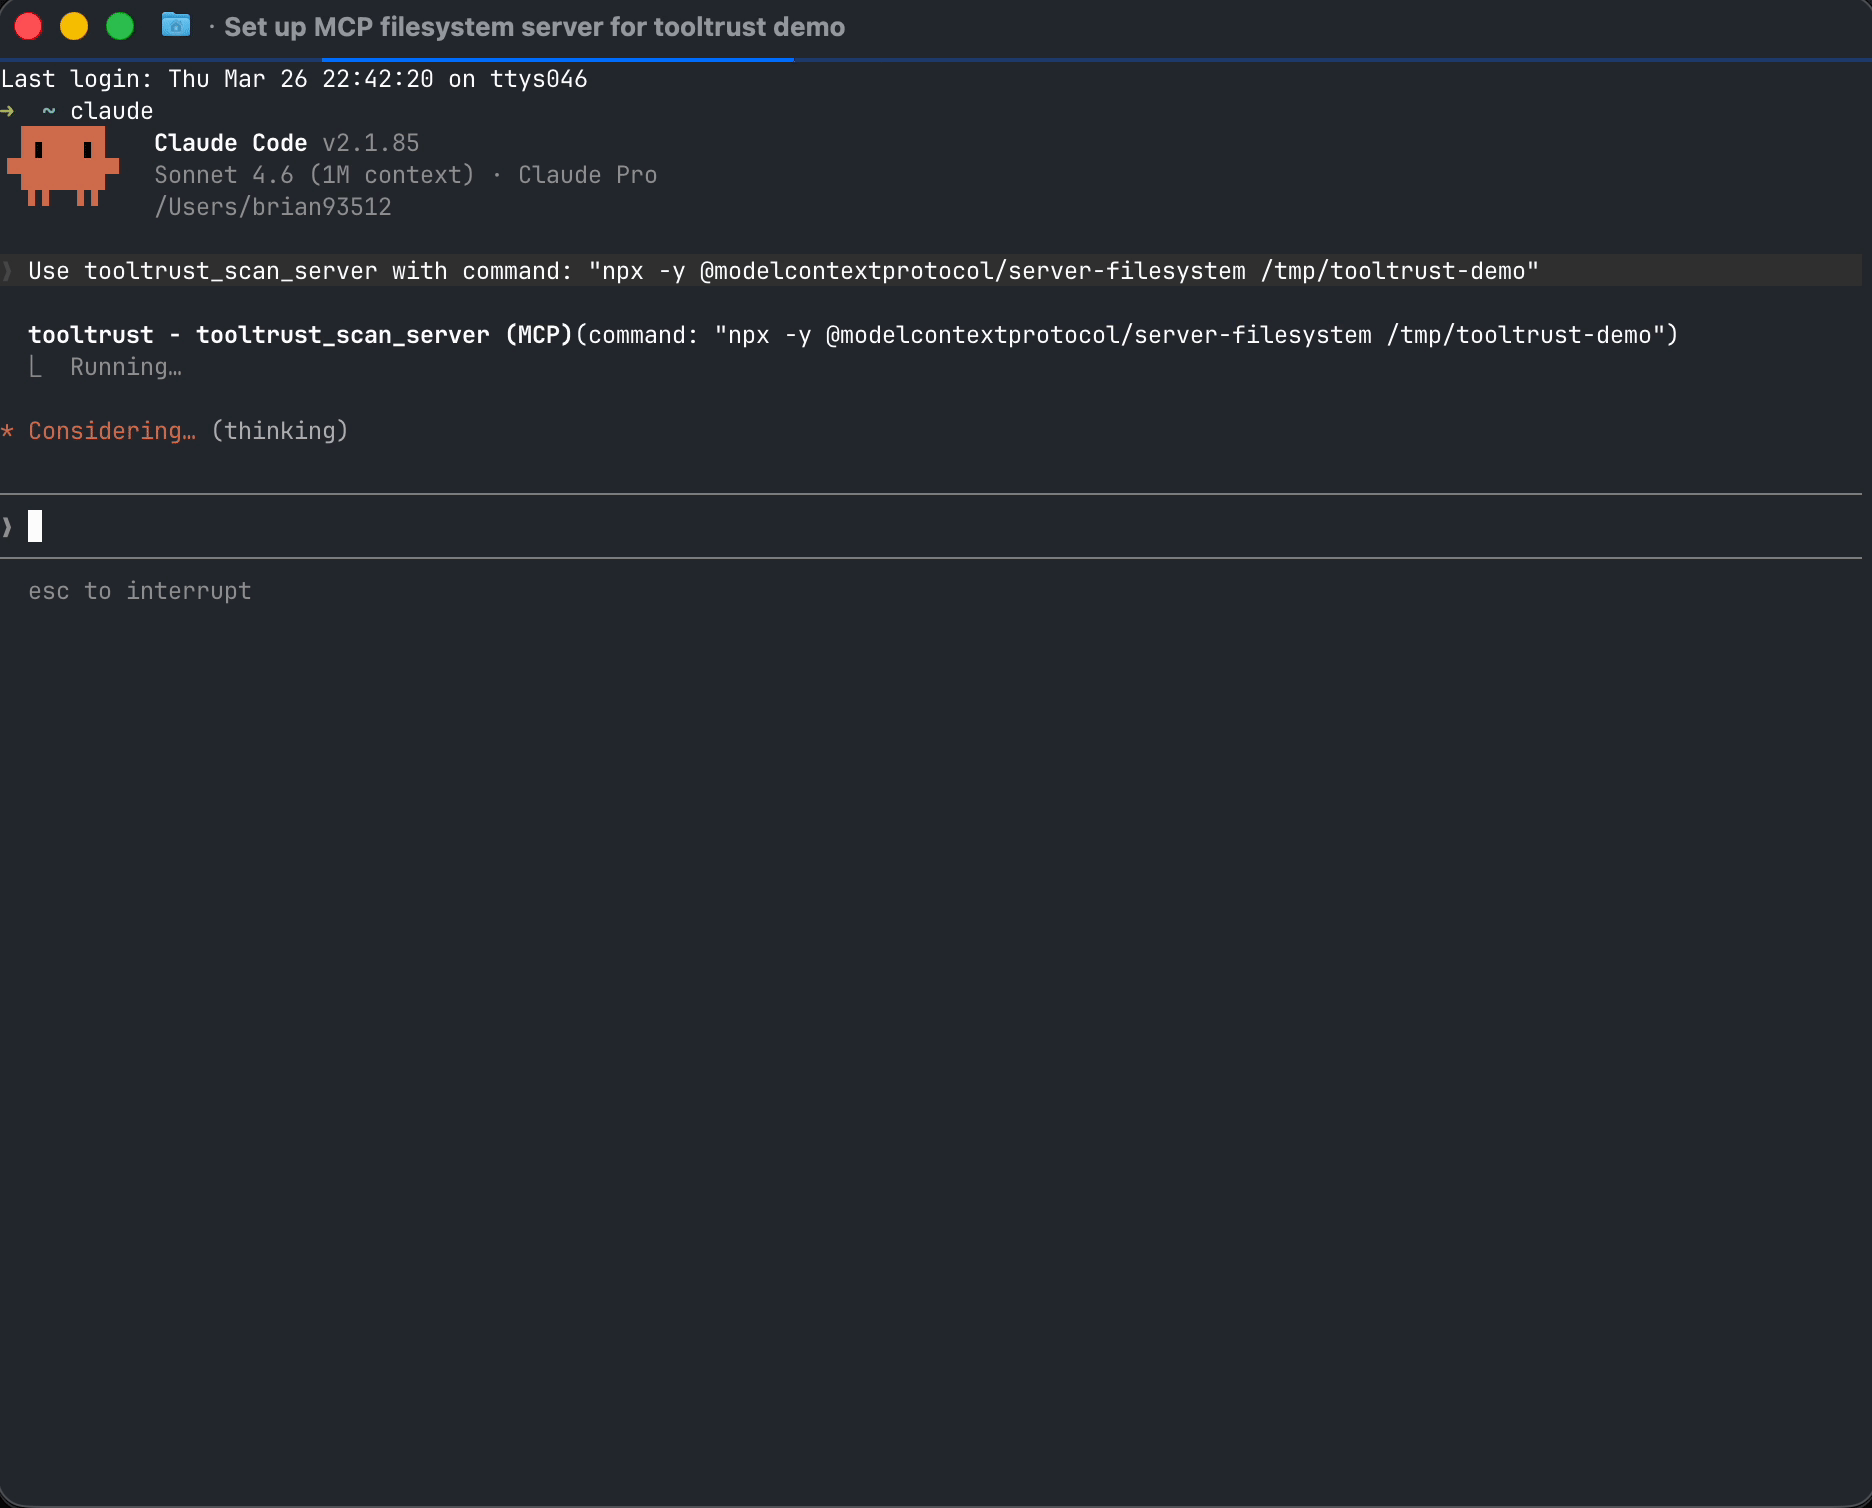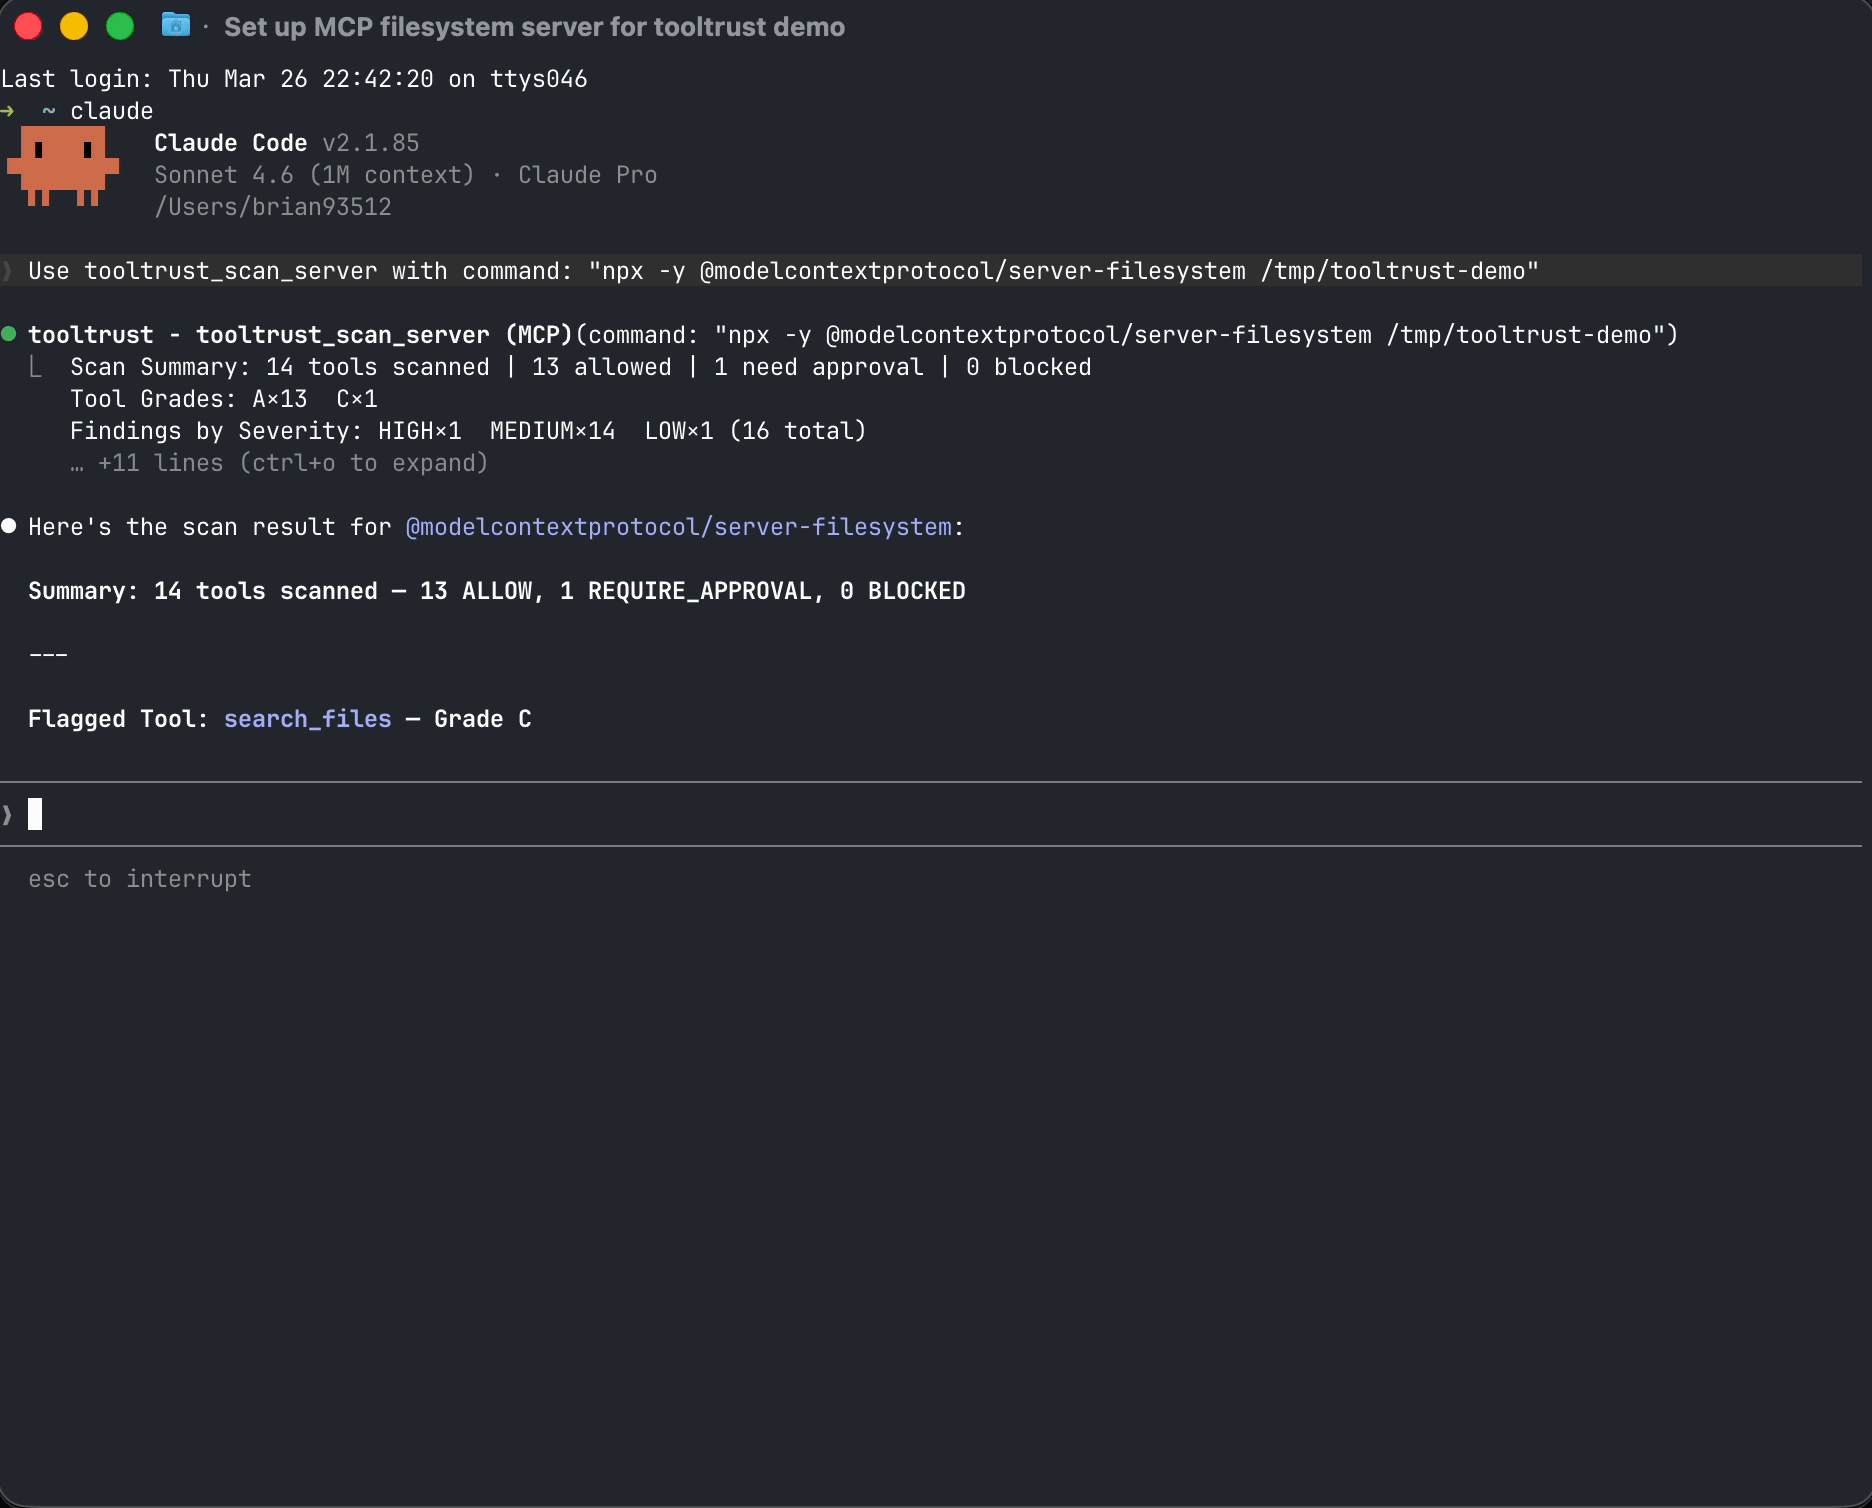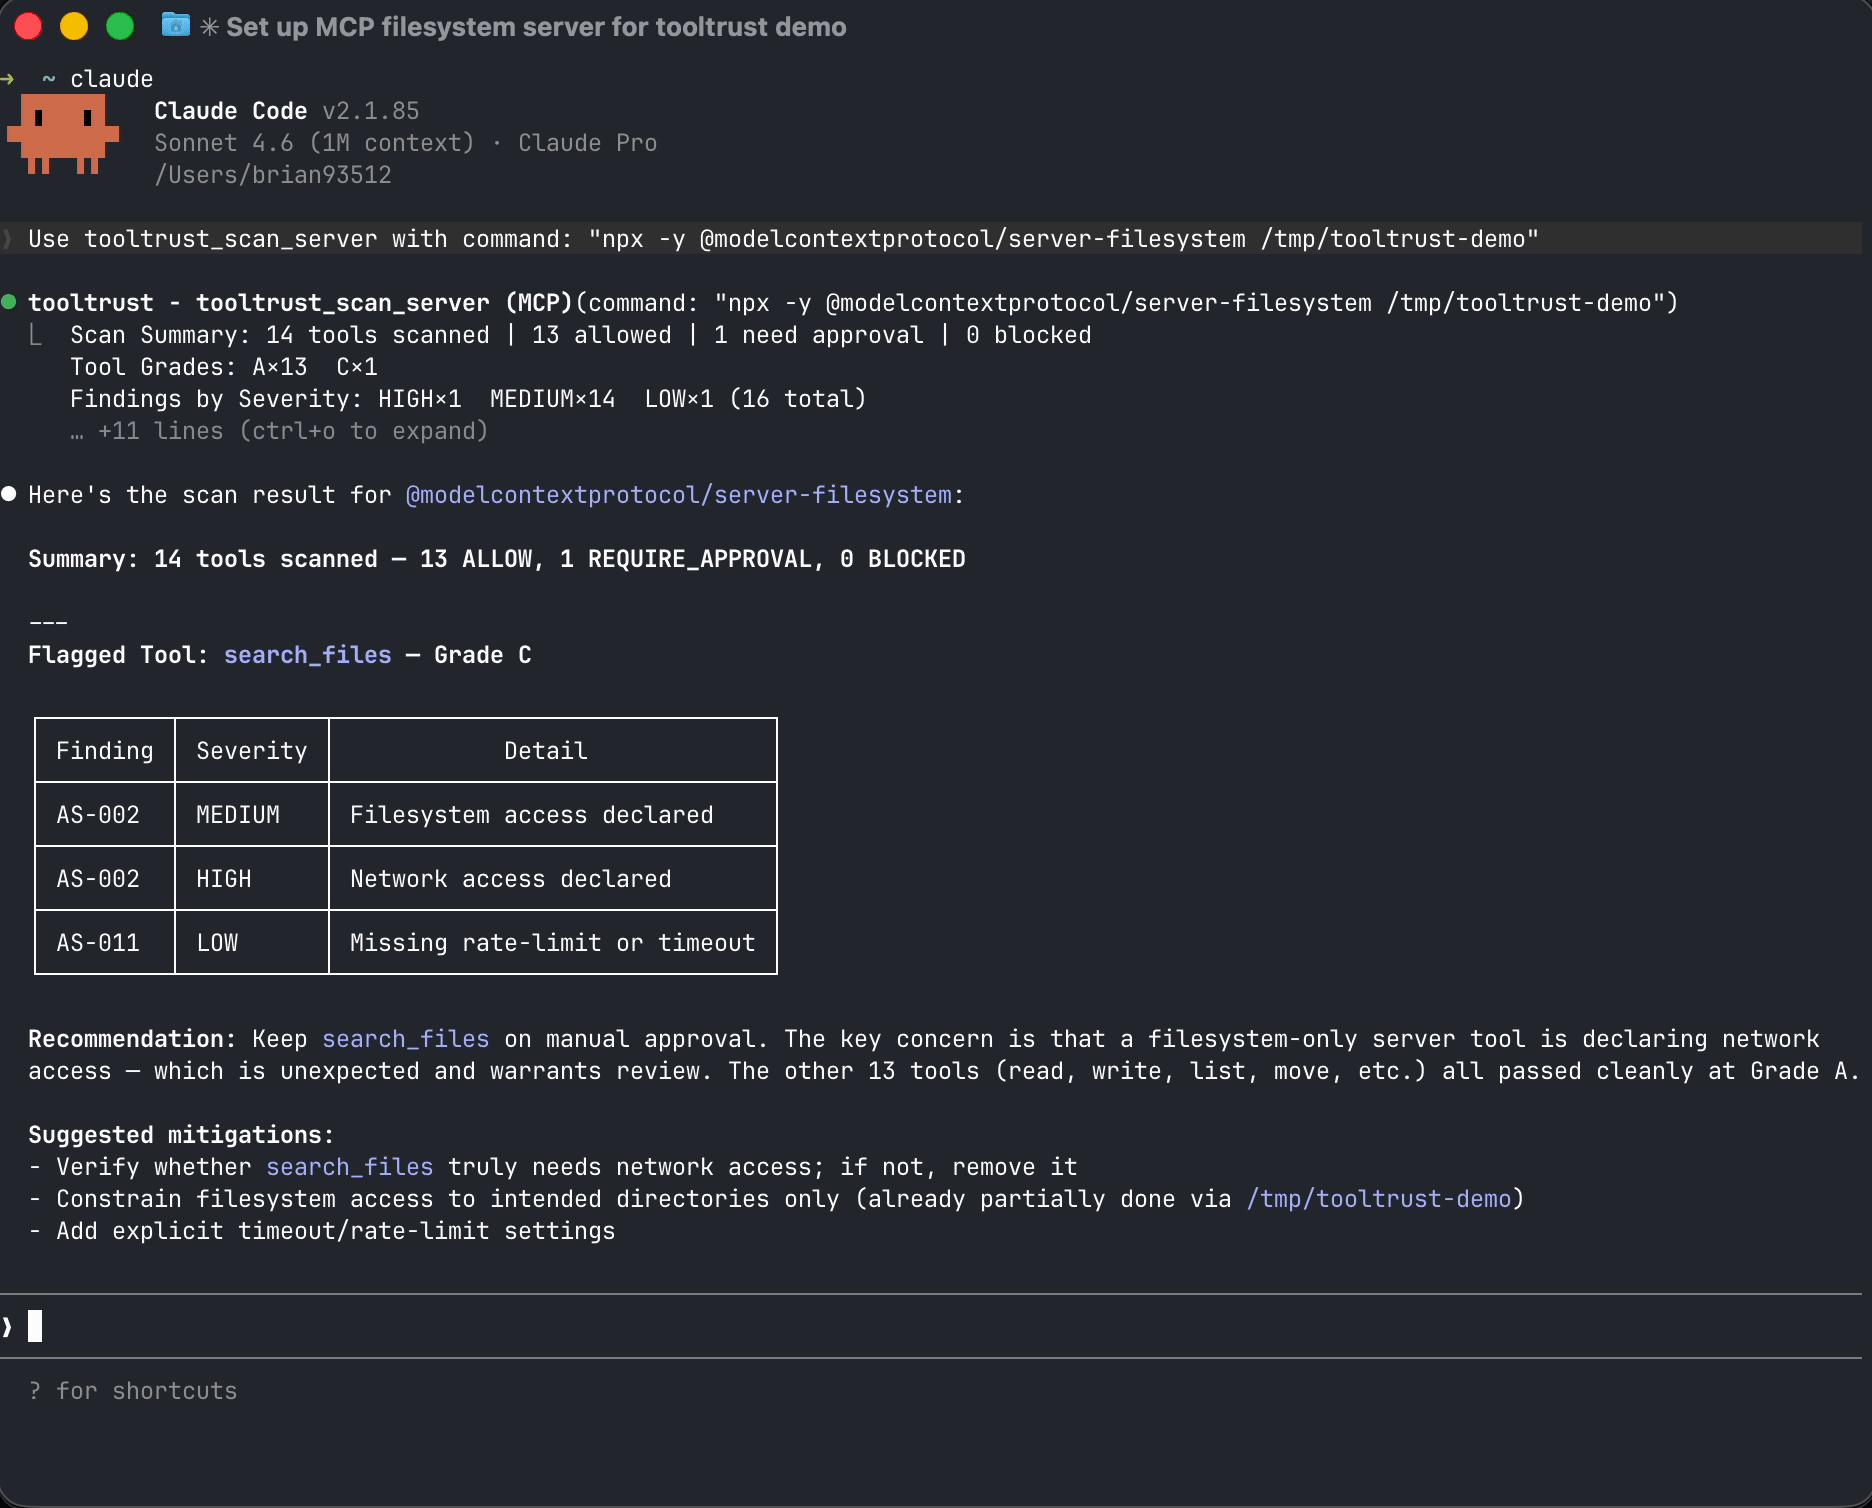
ToolTrustをMCPサーバーとして追加し、エージェントに自身のツールを監査させます(stdioトランスポート — ネットワークリスナーなし。ホストがサブプロセスとして起動します):
{
  "mcpServers": {
    "tooltrust": {
      "command": "npx",
      "args": ["-y", "tooltrust-mcp"]
    }
  }
}次にエージェントにこう尋ねます:"Run tooltrust_scan_config"
エージェントはMCP設定を読み取り、各サーバーに並行して接続し、すべてのツールをスキャンして、グレードと強制決定を含むリスクレポートを数秒で返します。
またはCLIを使用します:
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash
tooltrust-scanner scan --server "npx -y @modelcontextprotocol/server-filesystem /tmp"
Related MCP server: mcp-security-audit
公開されている ToolTrustディレクトリ には、スキャンの規模拡大に伴う最新のグレードと集計が保持されています。ある公開研究パスは、問題の全体像を示しています。207のMCPサーバー、3,235のツール — これは現在スキャンしているすべての網羅的な数ではありません:
メトリクス | 数 |
コホート内のMCPサーバー数 | 207 |
分析された個別のツール数 | 3,235 |
セキュリティ上の発見総数 | 3,613 |
少なくとも1つの発見があったサーバー | 145 (70%) |
クリーンなグレードAのサーバー | 22 (10%) |
任意のコード実行が可能なサーバー | 16 |
そのコホートでクリーンなグレードAを獲得したのはわずか10%でした。 最新のディレクトリ全体の調査結果については tooltrust.dev を参照してください(この表はラベル付きのスナップショットとしてのみ使用してください)。
ToolTrustは、このリポジトリ内のすべてのツール定義に対して16の静的解析ルール(AS-001–AS-011、AS-013–AS-017)を実行します。AS-012(ツールドリフト)は、新しいスキャン結果を以前の実行結果と比較する際に ToolTrustディレクトリ で評価されます。
脅威 | ルール | 検出内容 |
プロンプトインジェクション | AS-001 | エージェントの推論を乗っ取るためにツール説明に隠された悪意のある指示 |
過剰な権限 | AS-002 | 目的を超えて |
スコープの不一致 | AS-003 | 実際の権限と矛盾するツール名 |
サプライチェーンCVE | AS-004 | OSVデータベースを介した既知の脆弱性 |
特権昇格 | AS-005 |
|
任意のコード実行 | AS-006 | マシン上で任意のスクリプトやシェルコマンドを実行できるツール |
メタデータの欠落 | AS-007 | 説明や入力スキーマがないツール |
既知のマルウェア | AS-008 | 侵害が確認されたパッケージバージョン(オフラインブラックリスト) |
タイポスクワッティング | AS-009 | 編集距離を利用して正規のツールになりすますツール名 |
安全でないシークレット処理 | AS-010 | APIキー、トークン、パスワードをプレーンテキストで受け取るように設計されていると思われる入力を持つツール |
レート制限の欠落 | AS-011 | タイムアウトやレート制限の設定がないツール |
ツールシャドウイング | AS-013 | エージェントの動作を乗っ取るために設計された重複ツール名 |
依存関係インベントリの欠落 | AS-014 | 依存関係のメタデータやリポジトリURLがなく、サプライチェーン分析が制限されるツール |
不審なnpmライフサイクルスクリプト | AS-015 | リスクの高いリモートフェッチや実行パターンを持つインストール時スクリプトを実行する依存関係バージョン |
不審なnpm IOC依存関係 | AS-016 | 既知の悪意のあるIOCパターンを参照するレジストリメタデータやスクリプト |
不審なデータ流出の説明 | AS-017 | ユーザーデータを外部エンドポイントに転送することを示唆する説明(AS-001を補完) |
ルールの詳細:docs/RULES.md
解析 — ライブMCPサーバーに接続(またはJSONファイルを読み取り)し、すべてのツール定義を抽出します
分析 — ツールの名前、説明、スキーマ、権限に対して16のルールすべてを実行します
評価 — ツールごとに数値のリスクスコアと文字グレード(A–F)を割り当てます
強制 — 各グレードをゲートウェイポリシー(ALLOW、REQUIRE_APPROVAL、BLOCK)にマッピングします
純粋な静的解析です。LLM呼び出しは行いません。データはマシンから外部へ送信されません(CVEルックアップを除く)。ミリ秒単位で実行され、決定論的で再現可能です。
# One-line install (macOS / Linux)
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash

# Go
go install github.com/AgentSafe-AI/tooltrust-scanner/cmd/tooltrust-scanner@latest

# npx (no install needed)
npx -y tooltrust-mcpMCPサーバーとして実行する場合、ToolTrustは以下のツールをエージェントに公開します:
ツール | 機能 | データアクセス |
|
| ローカル設定を読み取り、各サーバーをサブプロセスとして起動 |
| コマンドで特定のMCPサーバーを起動してスキャン | ユーザー指定のコマンドをサブプロセス(stdio)として実行 |
| ツール定義の生のJSONブロブをスキャン | メモリ内のみ。サブプロセスやネットワークは使用しません |
| ToolTrustディレクトリからサーバーの信頼グレードを検索 | ToolTrustディレクトリAPIへのネットワークリクエスト |
| 組み込みのセキュリティルールをすべてリストアップ | ローカルカタログのみ |
パイプラインでリスクの高いMCPサーバーをブロックします:
- name: Audit MCP Server
  uses: AgentSafe-AI/tooltrust-scanner@main
  with:
    server: "npx -y @modelcontextprotocol/server-filesystem /tmp"
fail-on: "approval"信頼できないMCPサーバーを二度と設定に追加させないようにします:
# Scans the server, then auto-installs if Grade A/B, prompts on C/D, blocks on F
tooltrust-scanner gate @modelcontextprotocol/server-memory -- /tmp

# Replace `claude mcp add` with a scanned install
alias mcp-add='tooltrust-scanner gate'ゲートの全オプションとプリコミットフックの設定:docs/USAGE.md
MCPサーバーがToolTrustに合格した場合、それを周知しましょう:
[](https://www.tooltrust.dev/)サプライチェーン警告: ToolTrustは、LiteLLM v1.82.7/8 (TeamPCPバックドア)、Trivy v0.69.4–v0.69.6、Langflow < 1.9.0を含む、侵害が確認されたパッケージを検出してブロックします。ルールAS-008でグレードFが表示された場合は、直ちにパッケージを削除し、すべての認証情報をローテーションしてください。
使用ガイド · 開発者ガイド · 貢献 · デプロイとセキュリティ · 変更履歴 · セキュリティ · ライセンス: MIT
This server cannot be deployed
Security scanner for MCP servers. Detect vulnerabilities, prompt injection, and tool poisoning.
Scan any MCP server for tool-poisoning, security, auth & license. Trust score before install.
Zero-config MCP security scanner for AI-generated apps. 25K+ vulnerability patterns.
Scan any public GitHub MCP-server repo for security issues. 37 MCP-specific L1 rules, 8 languages.