A
licenseA
qualityD
maintenanceScans MCP servers for prompt-injection, tool-poisoning, and SSRF vulnerabilities using 30+ canonical rules across 5 severity tiers, with optional signed safety reports for procurement.
5
MIT

Cada herramienta MCP que llama su agente es una superficie de ataque: inyección de prompts, exfiltración de datos, escalada de privilegios, puertas traseras en la cadena de suministro. ToolTrust analiza las definiciones de las herramientas antes de que su agente confíe en ellas y les asigna una calificación de confianza (A–F) para que conozca el riesgo. ToolTrust es un servidor MCP y una herramienta CLI/CI; no es un host, una puerta de enlace ni un proxy de tiempo de ejecución. La cobertura se está expandiendo más allá de los flujos de trabajo centrados en MCP actuales; las habilidades y otros formatos de herramientas para agentes están en la hoja de ruta.
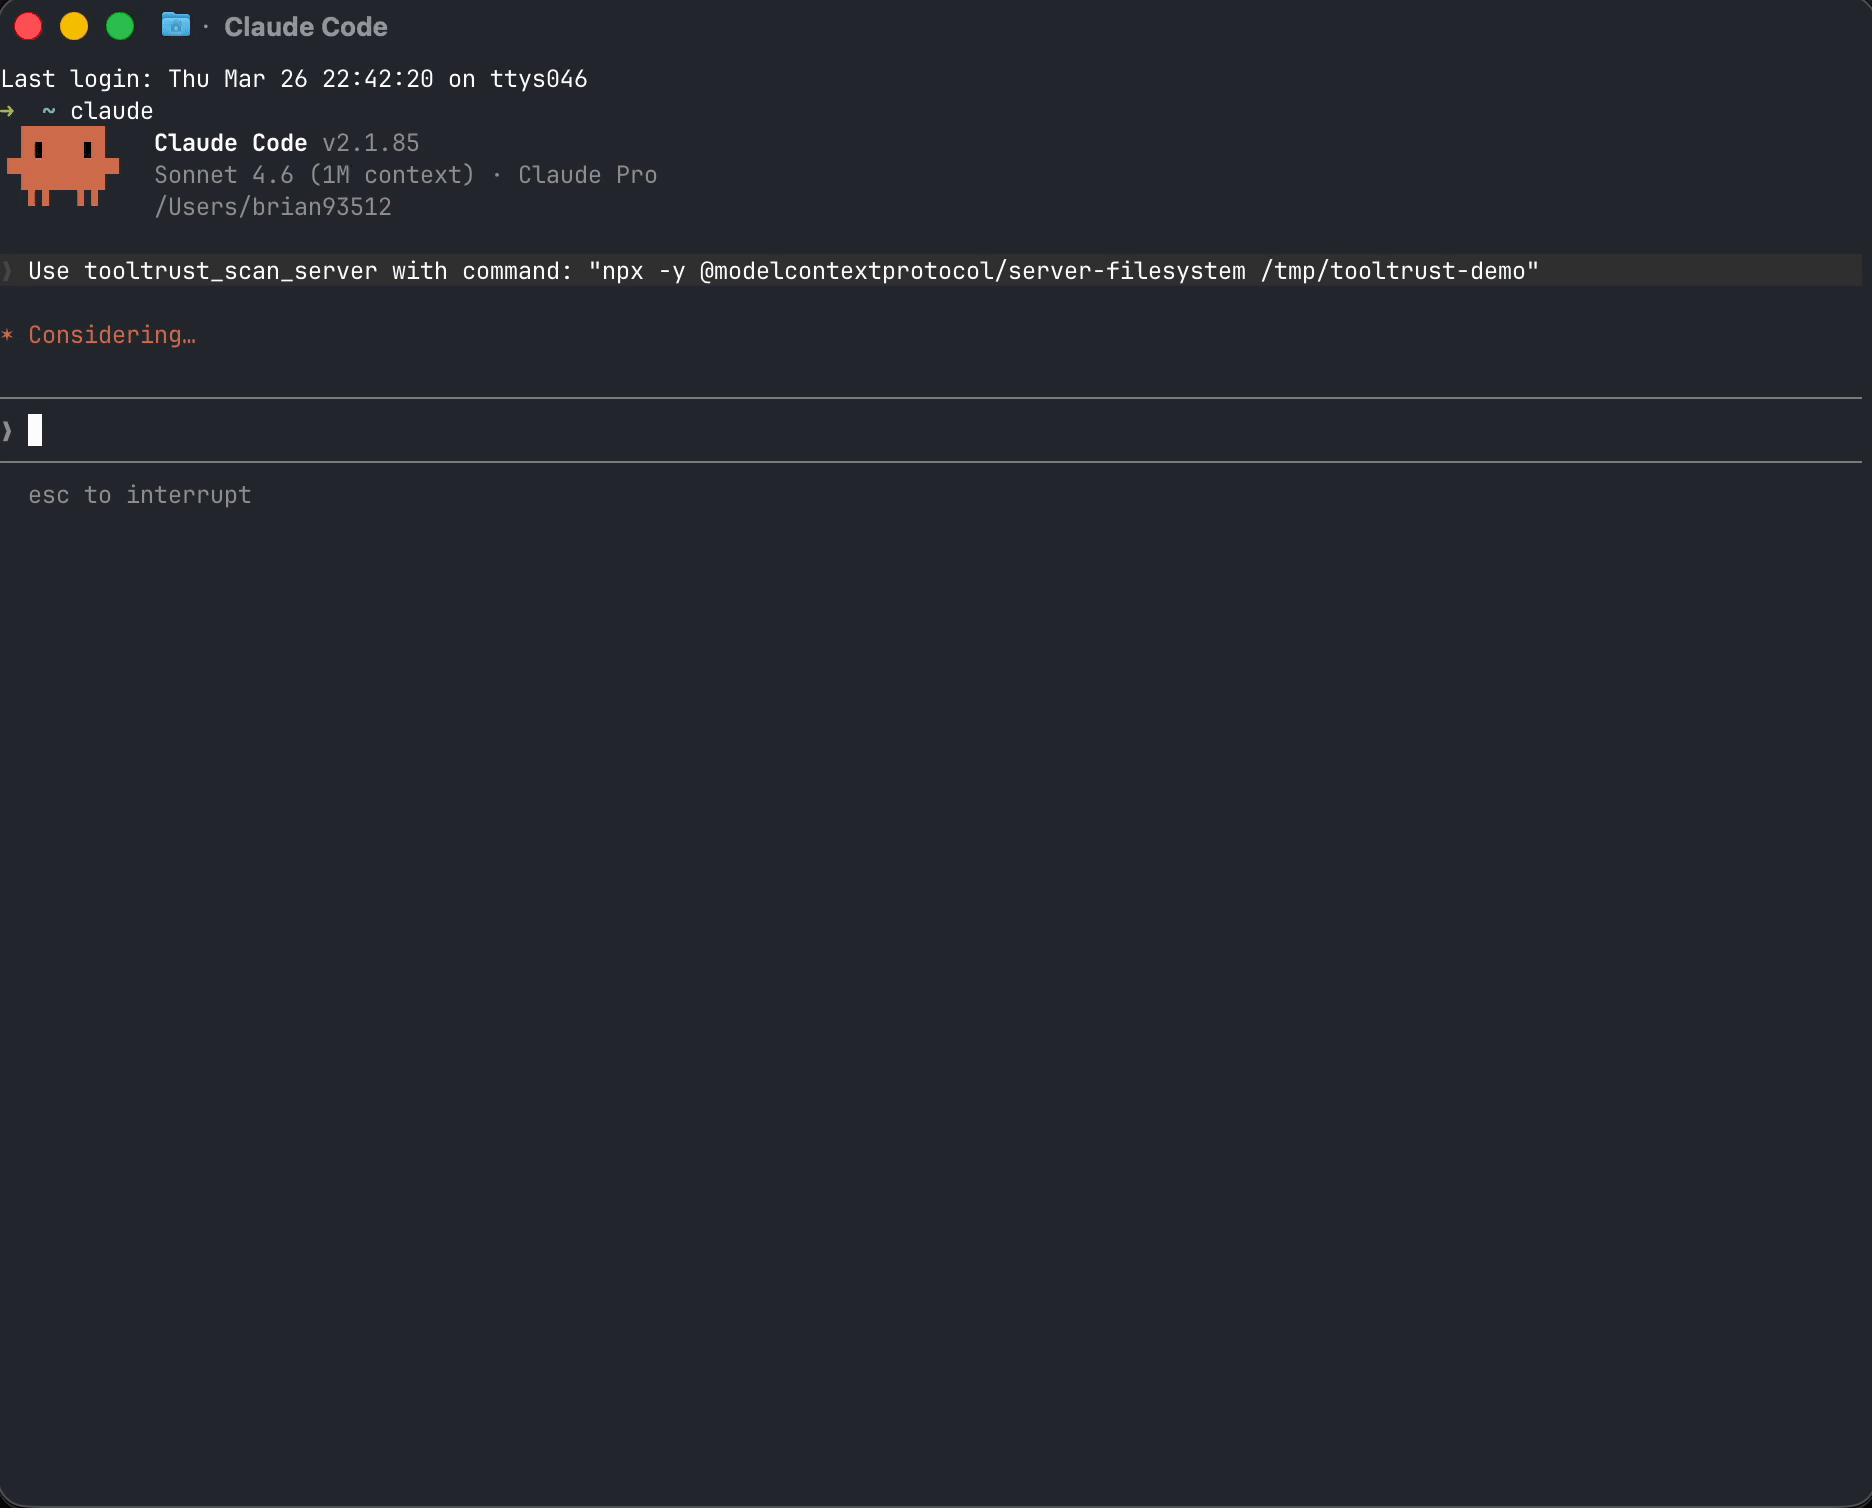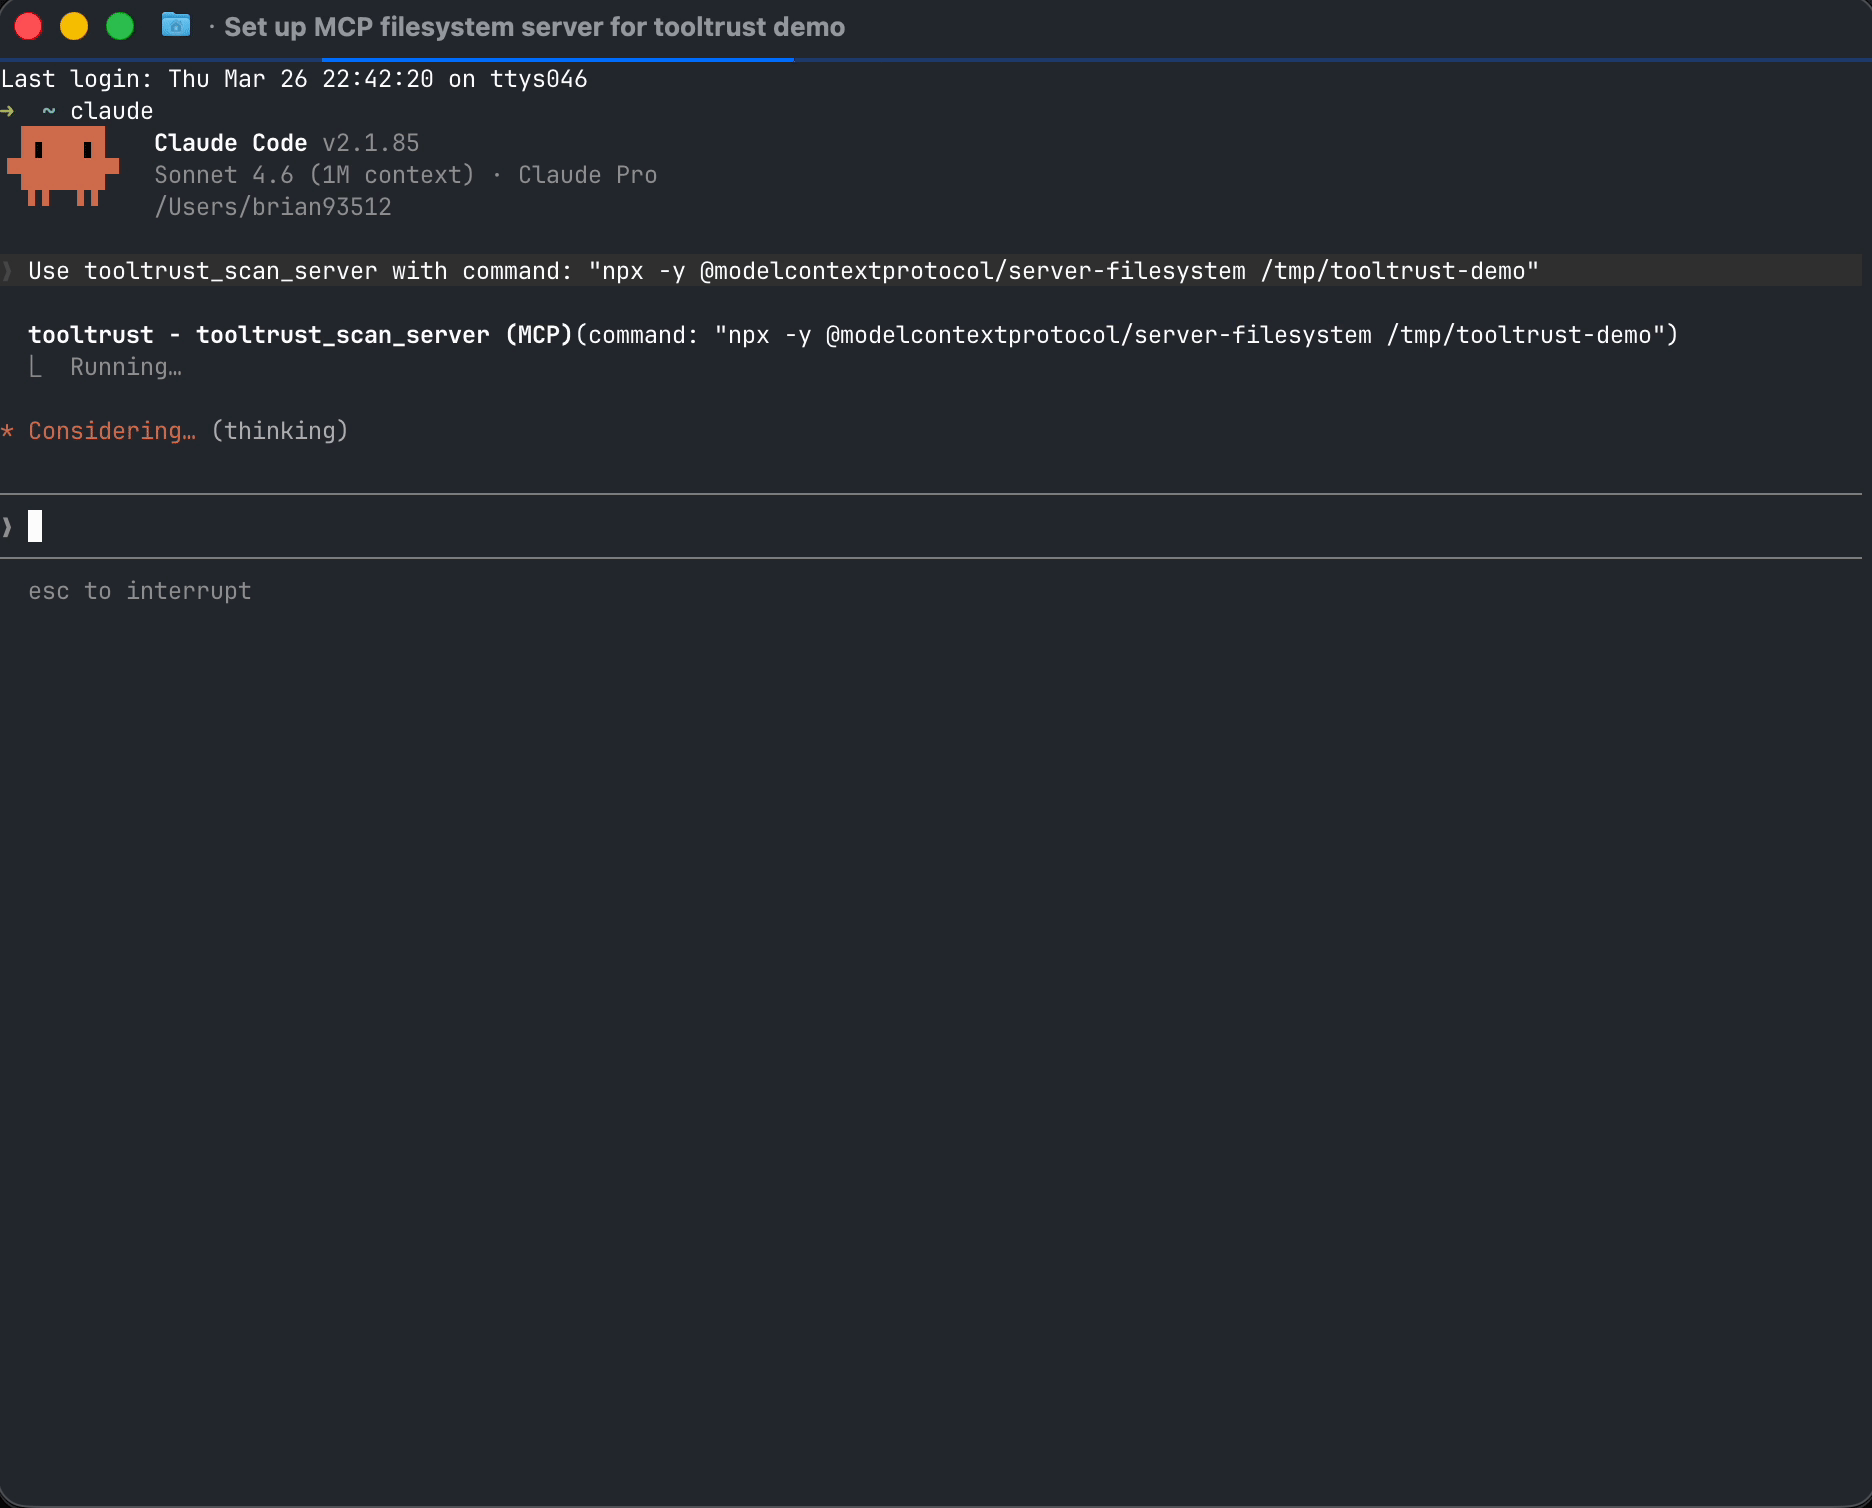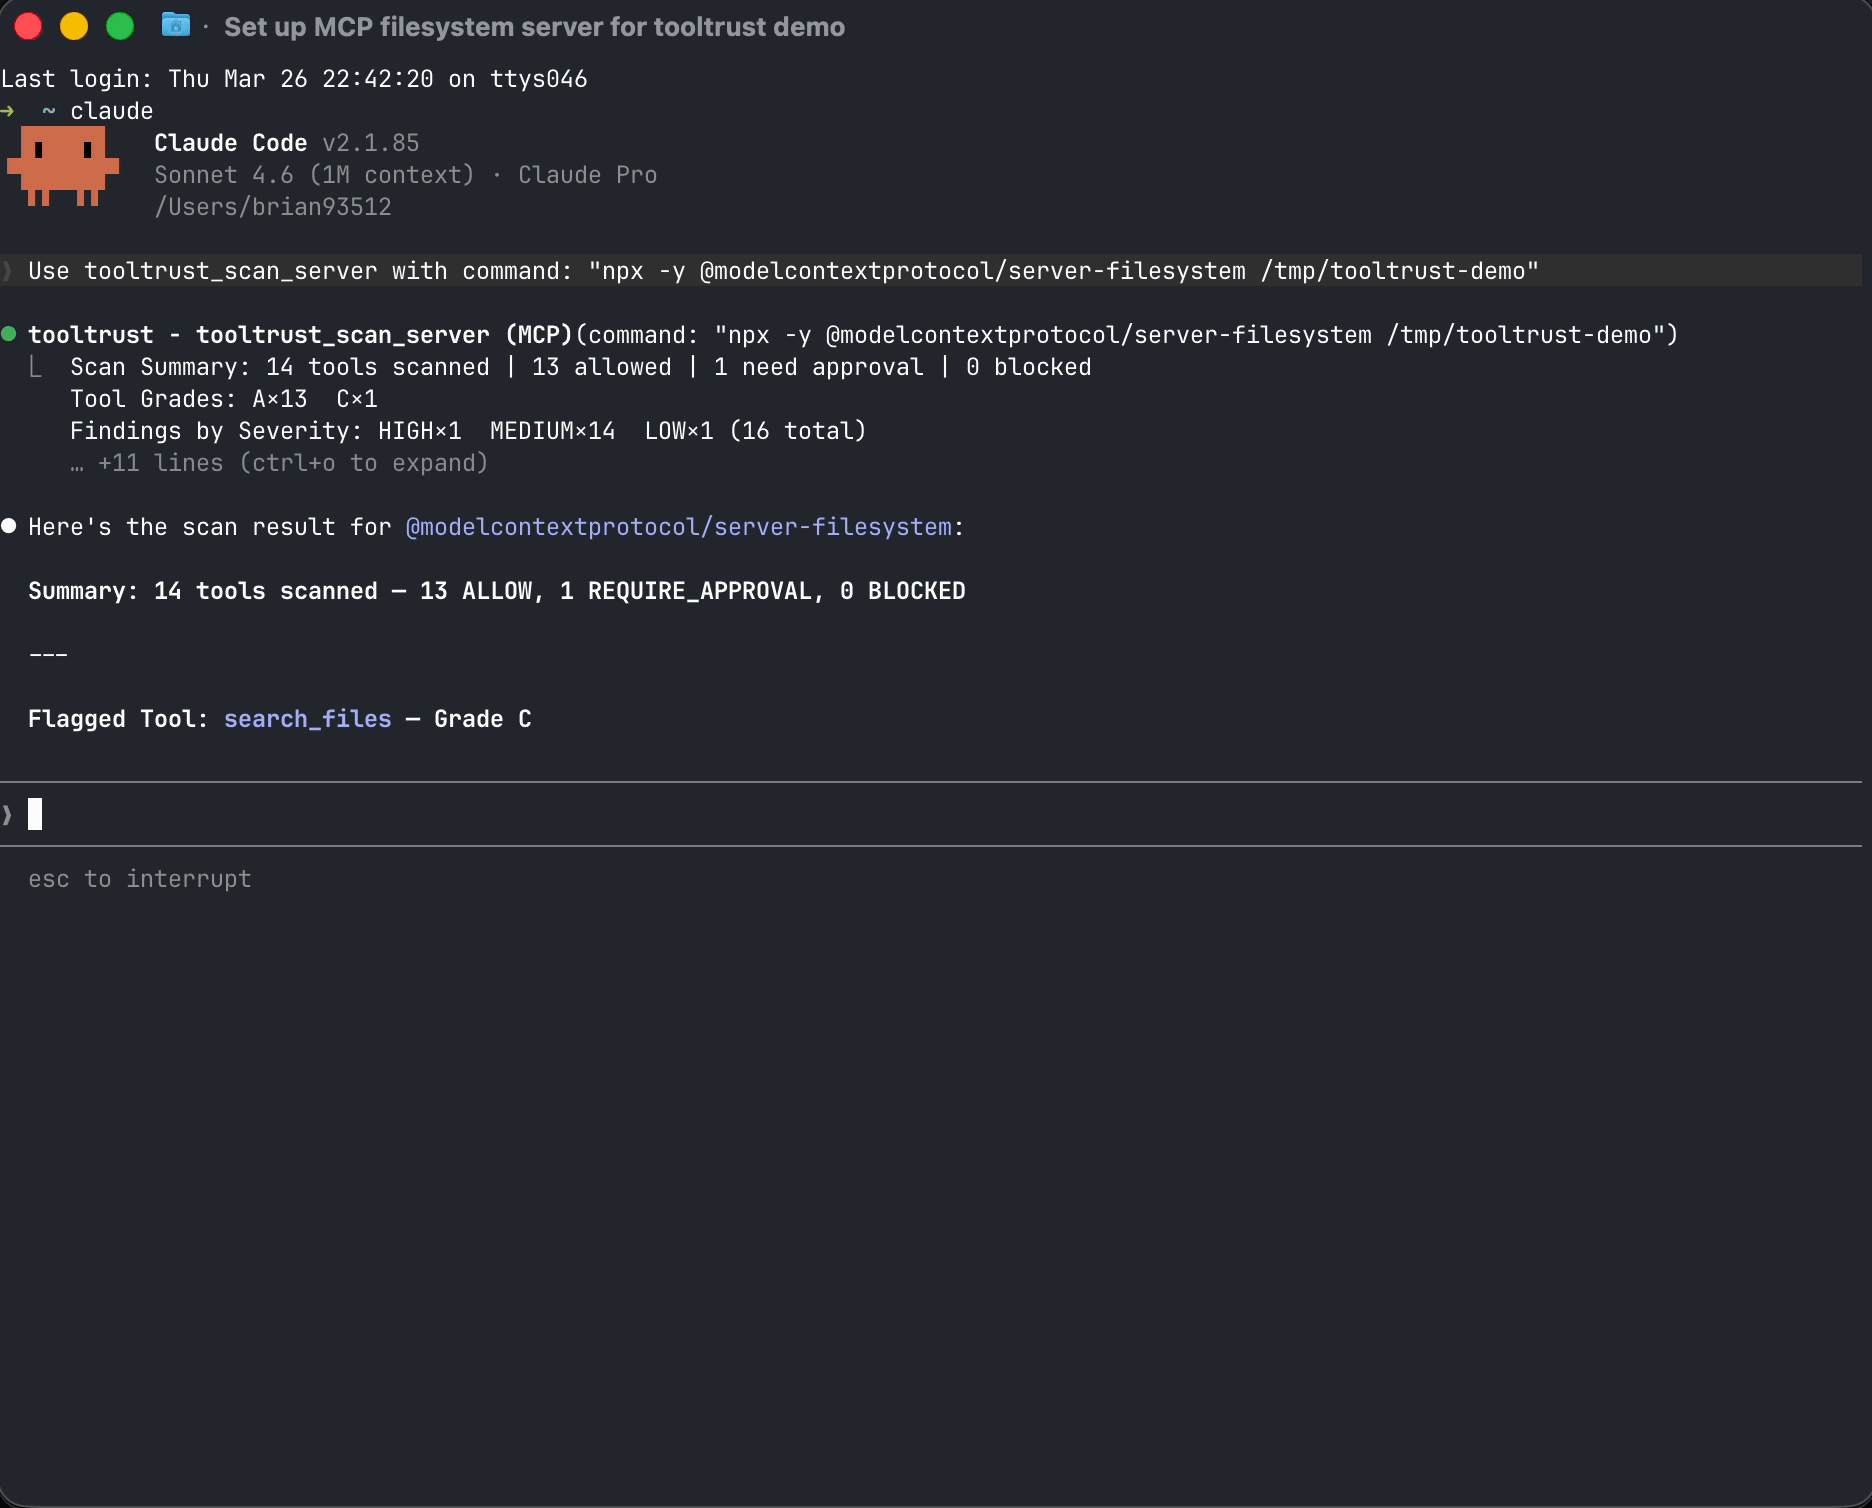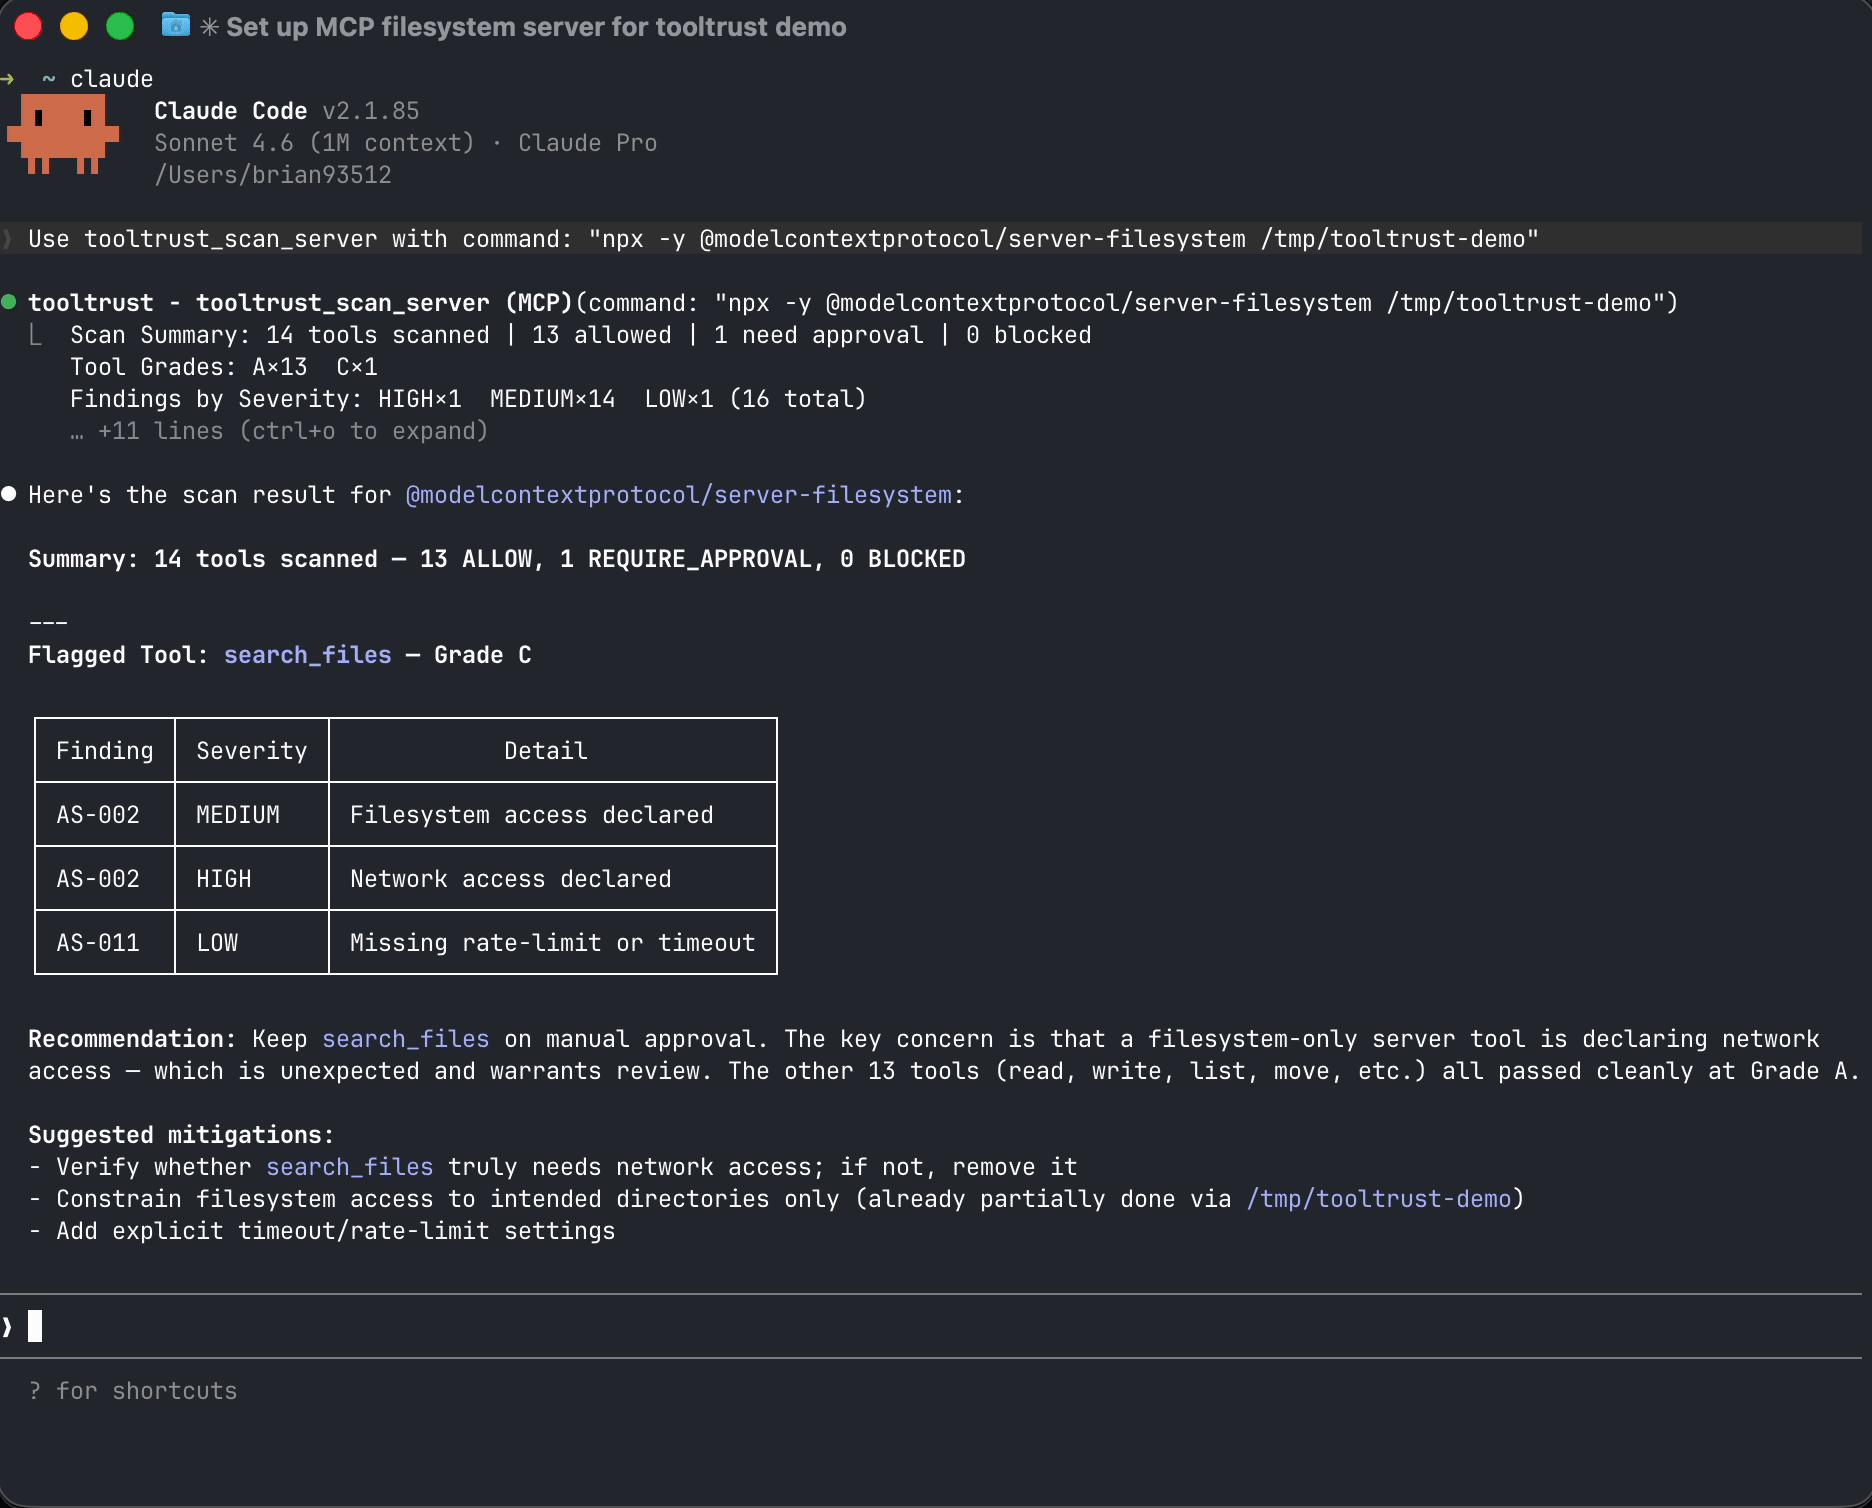
Agregue ToolTrust como servidor MCP y deje que su agente audite sus propias herramientas (transporte stdio; sin escucha de red; su host lo inicia como un subproceso):
{
  "mcpServers": {
    "tooltrust": {
      "command": "npx",
      "args": ["-y", "tooltrust-mcp"]
    }
  }
}
Luego pregúntele a su agente: "Run tooltrust_scan_config"
Lee su configuración de MCP, se conecta a cada servidor en paralelo, escanea cada herramienta y devuelve un informe de riesgos con calificaciones y decisiones de cumplimiento, todo en segundos.
O utilice la CLI:
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash
tooltrust-scanner scan --server "npx -y @modelcontextprotocol/server-filesystem /tmp"
Related MCP server: mcp-security-audit
El Directorio ToolTrust público contiene las calificaciones actuales y los agregados a medida que el escaneo escala. Una pasada de investigación publicada ilustra la forma del problema: 207 servidores MCP, 3,235 herramientas; no es un recuento exhaustivo de todo lo que escaneamos hoy:
Métrica | Recuento |
Servidores MCP en la cohorte | 207 |
Herramientas individuales analizadas | 3,235 |
Hallazgos de seguridad totales | 3,613 |
Servidores con al menos un hallazgo | 145 (70%) |
Servidores con una calificación A limpia | 22 (10%) |
Servidores con ejecución de código arbitrario | 16 |
Solo el 10% de los servidores en esa cohorte tenían una calificación A limpia. Consulte tooltrust.dev para obtener resultados actualizados en todo el directorio (y utilice esta tabla solo como una instantánea etiquetada).
ToolTrust ejecuta 16 reglas de análisis estático contra cada definición de herramienta en este repositorio (AS-001–AS-011, AS-013–AS-017). AS-012 (deriva de herramientas) se evalúa en el Directorio ToolTrust cuando se comparan nuevos resultados de escaneo con ejecuciones anteriores.
Amenaza | Regla | Lo que detecta |
Inyección de prompts | AS-001 | Instrucciones maliciosas ocultas en descripciones de herramientas que secuestran el razonamiento del agente |
Permisos excesivos | AS-002 | Herramientas que solicitan acceso a |
Desajuste de alcance | AS-003 | Nombres de herramientas que contradicen sus permisos reales |
CVEs de cadena de suministro | AS-004 | Vulnerabilidades conocidas a través de la base de datos OSV |
Escalada de privilegios | AS-005 | Herramientas que solicitan alcances de |
Ejecución de código arbitrario | AS-006 | Herramientas que pueden ejecutar scripts o comandos de shell arbitrarios en su máquina |
Metadatos faltantes | AS-007 | Herramientas sin descripción o esquema de entrada |
Malware conocido | AS-008 | Versiones de paquetes comprometidas confirmadas (lista negra sin conexión) |
Typosquatting | AS-009 | Nombres de herramientas que suplantan a herramientas legítimas mediante la distancia de edición |
Manejo inseguro de secretos | AS-010 | Herramientas cuyas entradas parecen diseñadas para aceptar claves API, tokens o contraseñas en texto plano |
Límites de tasa faltantes | AS-011 | Herramientas sin configuración de tiempo de espera o límite de tasa |
Sombreo de herramientas | AS-013 | Nombres de herramientas duplicados diseñados para secuestrar el comportamiento del agente |
Brechas en el inventario de dependencias | AS-014 | Herramientas sin metadatos de dependencia y sin URL de repositorio, lo que limita el análisis de la cadena de suministro |
Scripts de ciclo de vida de npm sospechosos | AS-015 | Versiones de dependencia que ejecutan scripts en tiempo de instalación con patrones de obtención o ejecución remota arriesgados |
Dependencia IOC de npm sospechosa | AS-016 | Metadatos de registro o scripts que hacen referencia a patrones IOC maliciosos conocidos |
Descripción de exfiltración de datos sospechosa | AS-017 | Descripciones que sugieren reenviar datos de usuario a puntos finales externos (complementa AS-001) |
Detalles completos de las reglas: docs/RULES.md
Analizar — Se conecta a un servidor MCP en vivo (o lee un archivo JSON) y extrae cada definición de herramienta
Analizar — Ejecuta las 16 reglas contra el nombre, descripción, esquema y permisos de cada herramienta
Calificar — Asigna una puntuación de riesgo numérica y una calificación de letra (A–F) por herramienta
Hacer cumplir — Asigna cada calificación a una política de puerta de enlace: ALLOW, REQUIRE_APPROVAL o BLOCK
Análisis estático puro. Sin llamadas a LLM. Ningún dato sale de su máquina (excepto las búsquedas opcionales de CVE). Se ejecuta en milisegundos. Determinista y reproducible.
# One-line install (macOS / Linux)
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash

# Go
go install github.com/AgentSafe-AI/tooltrust-scanner/cmd/tooltrust-scanner@latest

# npx (no install needed)
npx -y tooltrust-mcpCuando se ejecuta como servidor MCP, ToolTrust expone estas herramientas a su agente:
Herramienta | Qué hace | Acceso a datos |
| Escanea todos los servidores MCP en su | Lee la configuración local; genera cada servidor como subproceso |
| Inicia y escanea un servidor MCP específico por comando | Ejecuta el comando proporcionado por el usuario como subproceso (stdio) |
| Escanea un blob JSON sin procesar de definiciones de herramientas | Solo en memoria; sin subproceso ni red |
| Busca la calificación de confianza de un servidor en el Directorio ToolTrust | Solicitud de red a la API del Directorio ToolTrust |
| Enumera todas las reglas de seguridad integradas | Solo catálogo local |
Bloquee servidores MCP arriesgados en su canalización:
- name: Audit MCP Server
  uses: AgentSafe-AI/tooltrust-scanner@main
  with:
    server: "npx -y @modelcontextprotocol/server-filesystem /tmp"
fail-on: "approval"Nunca vuelva a agregar un servidor MCP no confiable a su configuración:
# Scans the server, then auto-installs if Grade A/B, prompts on C/D, blocks on F
tooltrust-scanner gate @modelcontextprotocol/server-memory -- /tmp

# Replace `claude mcp add` with a scanned install
alias mcp-add='tooltrust-scanner gate'
Opciones completas de puerta y configuración de gancho de pre-commit: docs/USAGE.md
Si su servidor MCP pasa ToolTrust, hágaselo saber a los demás:
[](https://www.tooltrust.dev/)Alerta de cadena de suministro: ToolTrust detecta y bloquea paquetes comprometidos confirmados, incluidos LiteLLM v1.82.7/8 (puerta trasera TeamPCP), Trivy v0.69.4–v0.69.6 y Langflow < 1.9.0. Si encuentra una calificación F con la regla AS-008, elimine el paquete inmediatamente y rote todas las credenciales.
Guía de uso · Guía para desarrolladores · Contribución · Despliegue y seguridad · Registro de cambios · Seguridad · Licencia: MIT
This server cannot be deployed
Security scanner for MCP servers. Detect vulnerabilities, prompt injection, and tool poisoning.
Scan any MCP server for tool-poisoning, security, auth & license. Trust score before install.
Zero-config MCP security scanner for AI-generated apps. 25K+ vulnerability patterns.
Scan any public GitHub MCP-server repo for security issues. 37 MCP-specific L1 rules, 8 languages.