A
licenseA
qualityD
maintenanceScans MCP servers for prompt-injection, tool-poisoning, and SSRF vulnerabilities using 30+ canonical rules across 5 severity tiers, with optional signed safety reports for procurement.
5
MIT

Jedes MCP-Tool, das Ihr Agent aufruft, stellt eine Angriffsfläche dar – Prompt-Injection, Datenexfiltration, Privilegieneskalation, Backdoors in der Lieferkette. ToolTrust scannt Tool-Definitionen, bevor Ihr Agent ihnen vertraut, und weist eine Vertrauensnote (A–F) zu, damit Sie das Risiko kennen. ToolTrust ist ein MCP-Server und ein CLI/CI-Tool – kein Host, Gateway oder Laufzeit-Proxy. Die Abdeckung wird über die heutigen MCP-fokussierten Workflows hinaus erweitert; Skills und weitere Agent-Tool-Formate stehen auf der Roadmap.
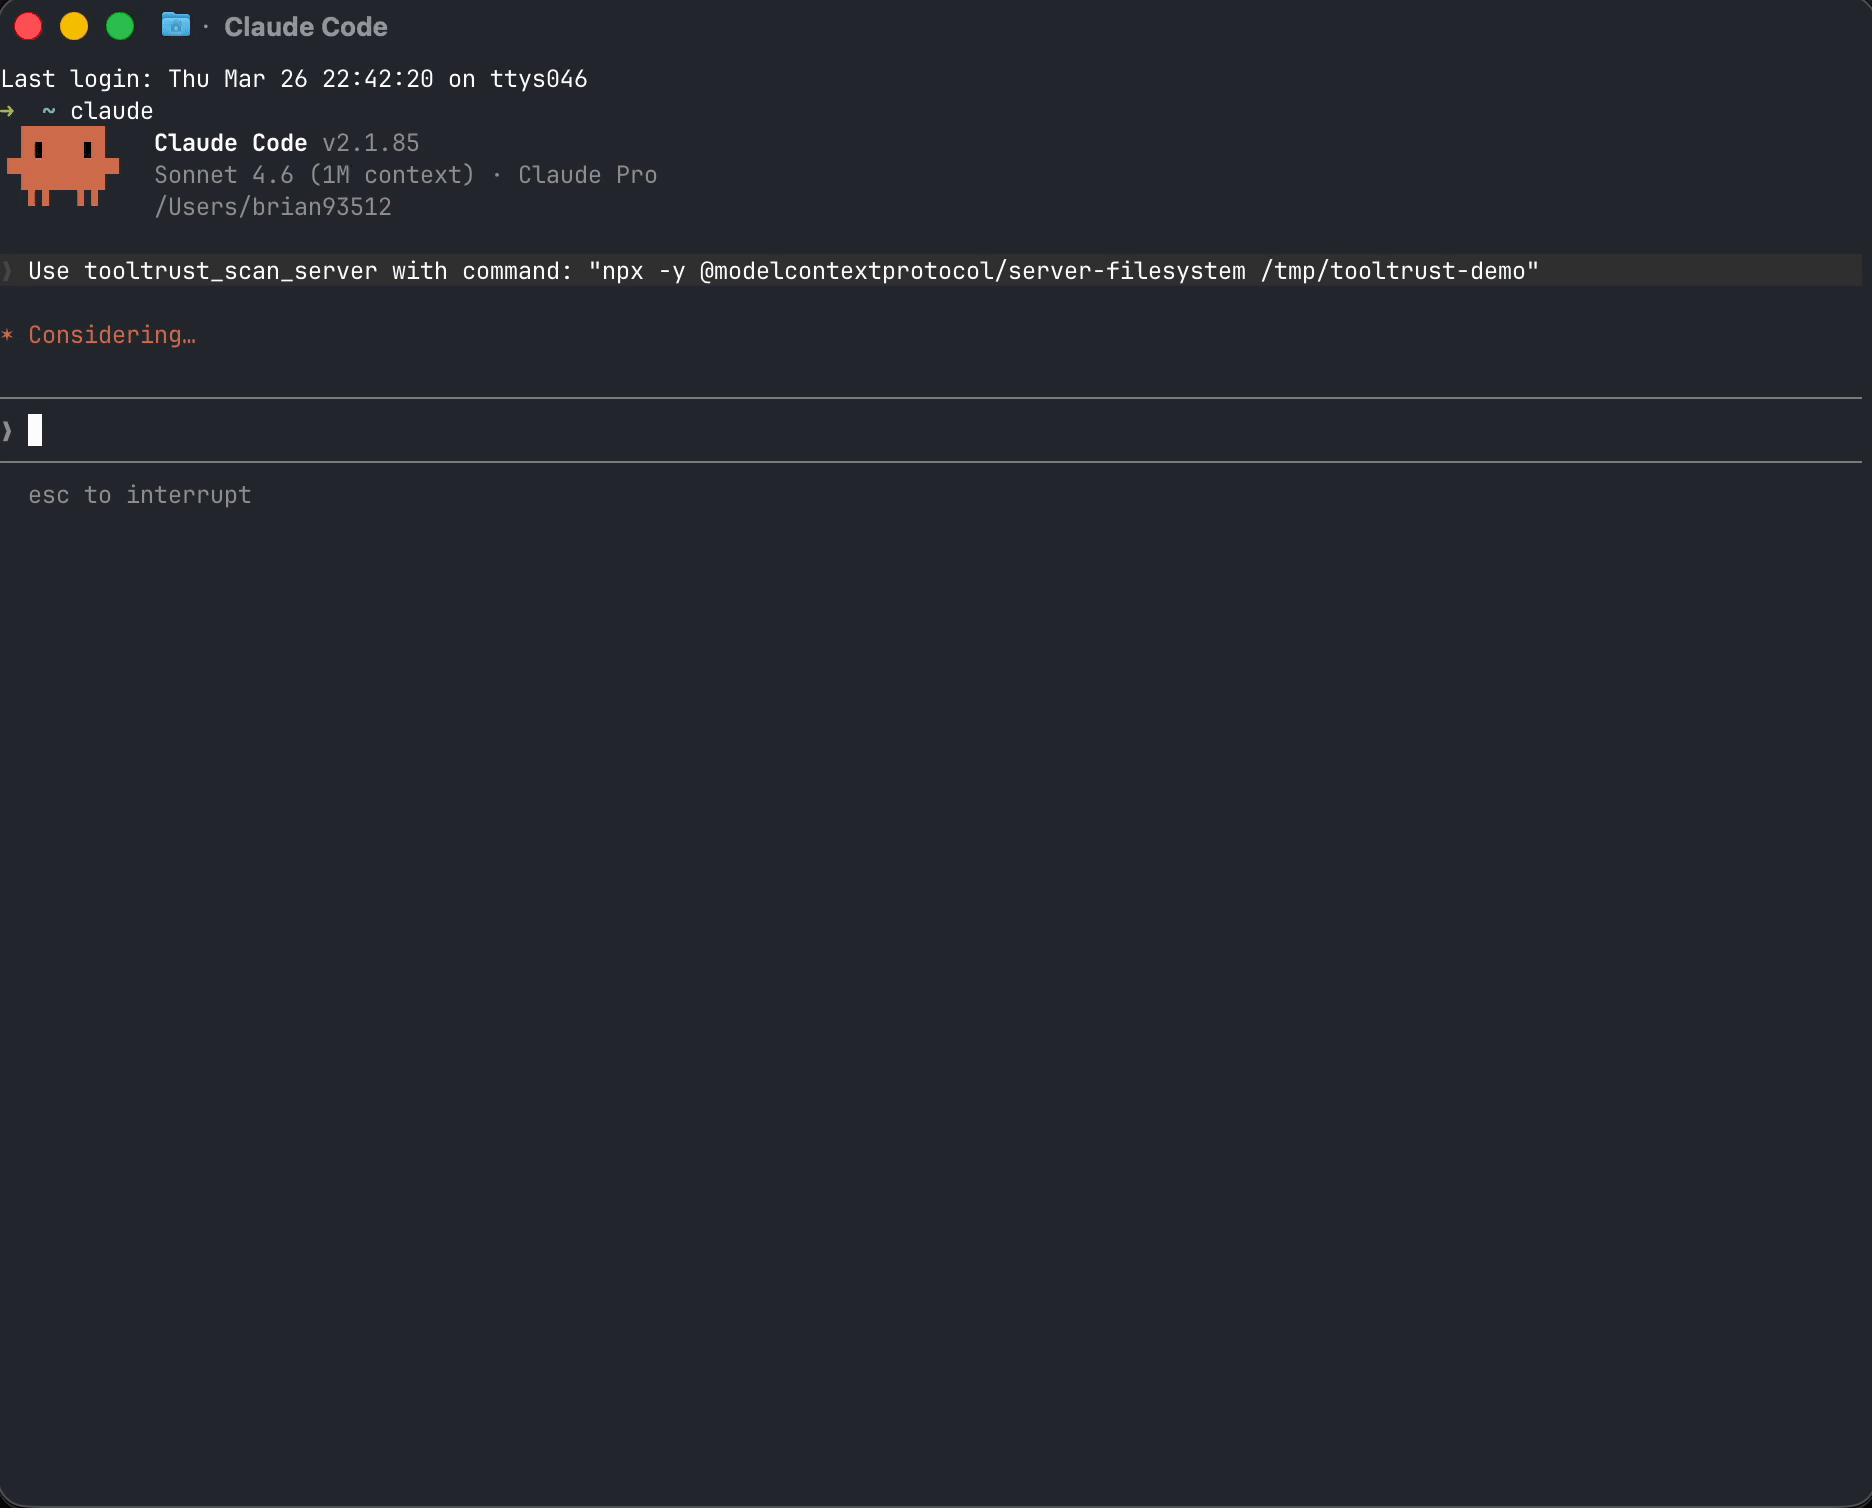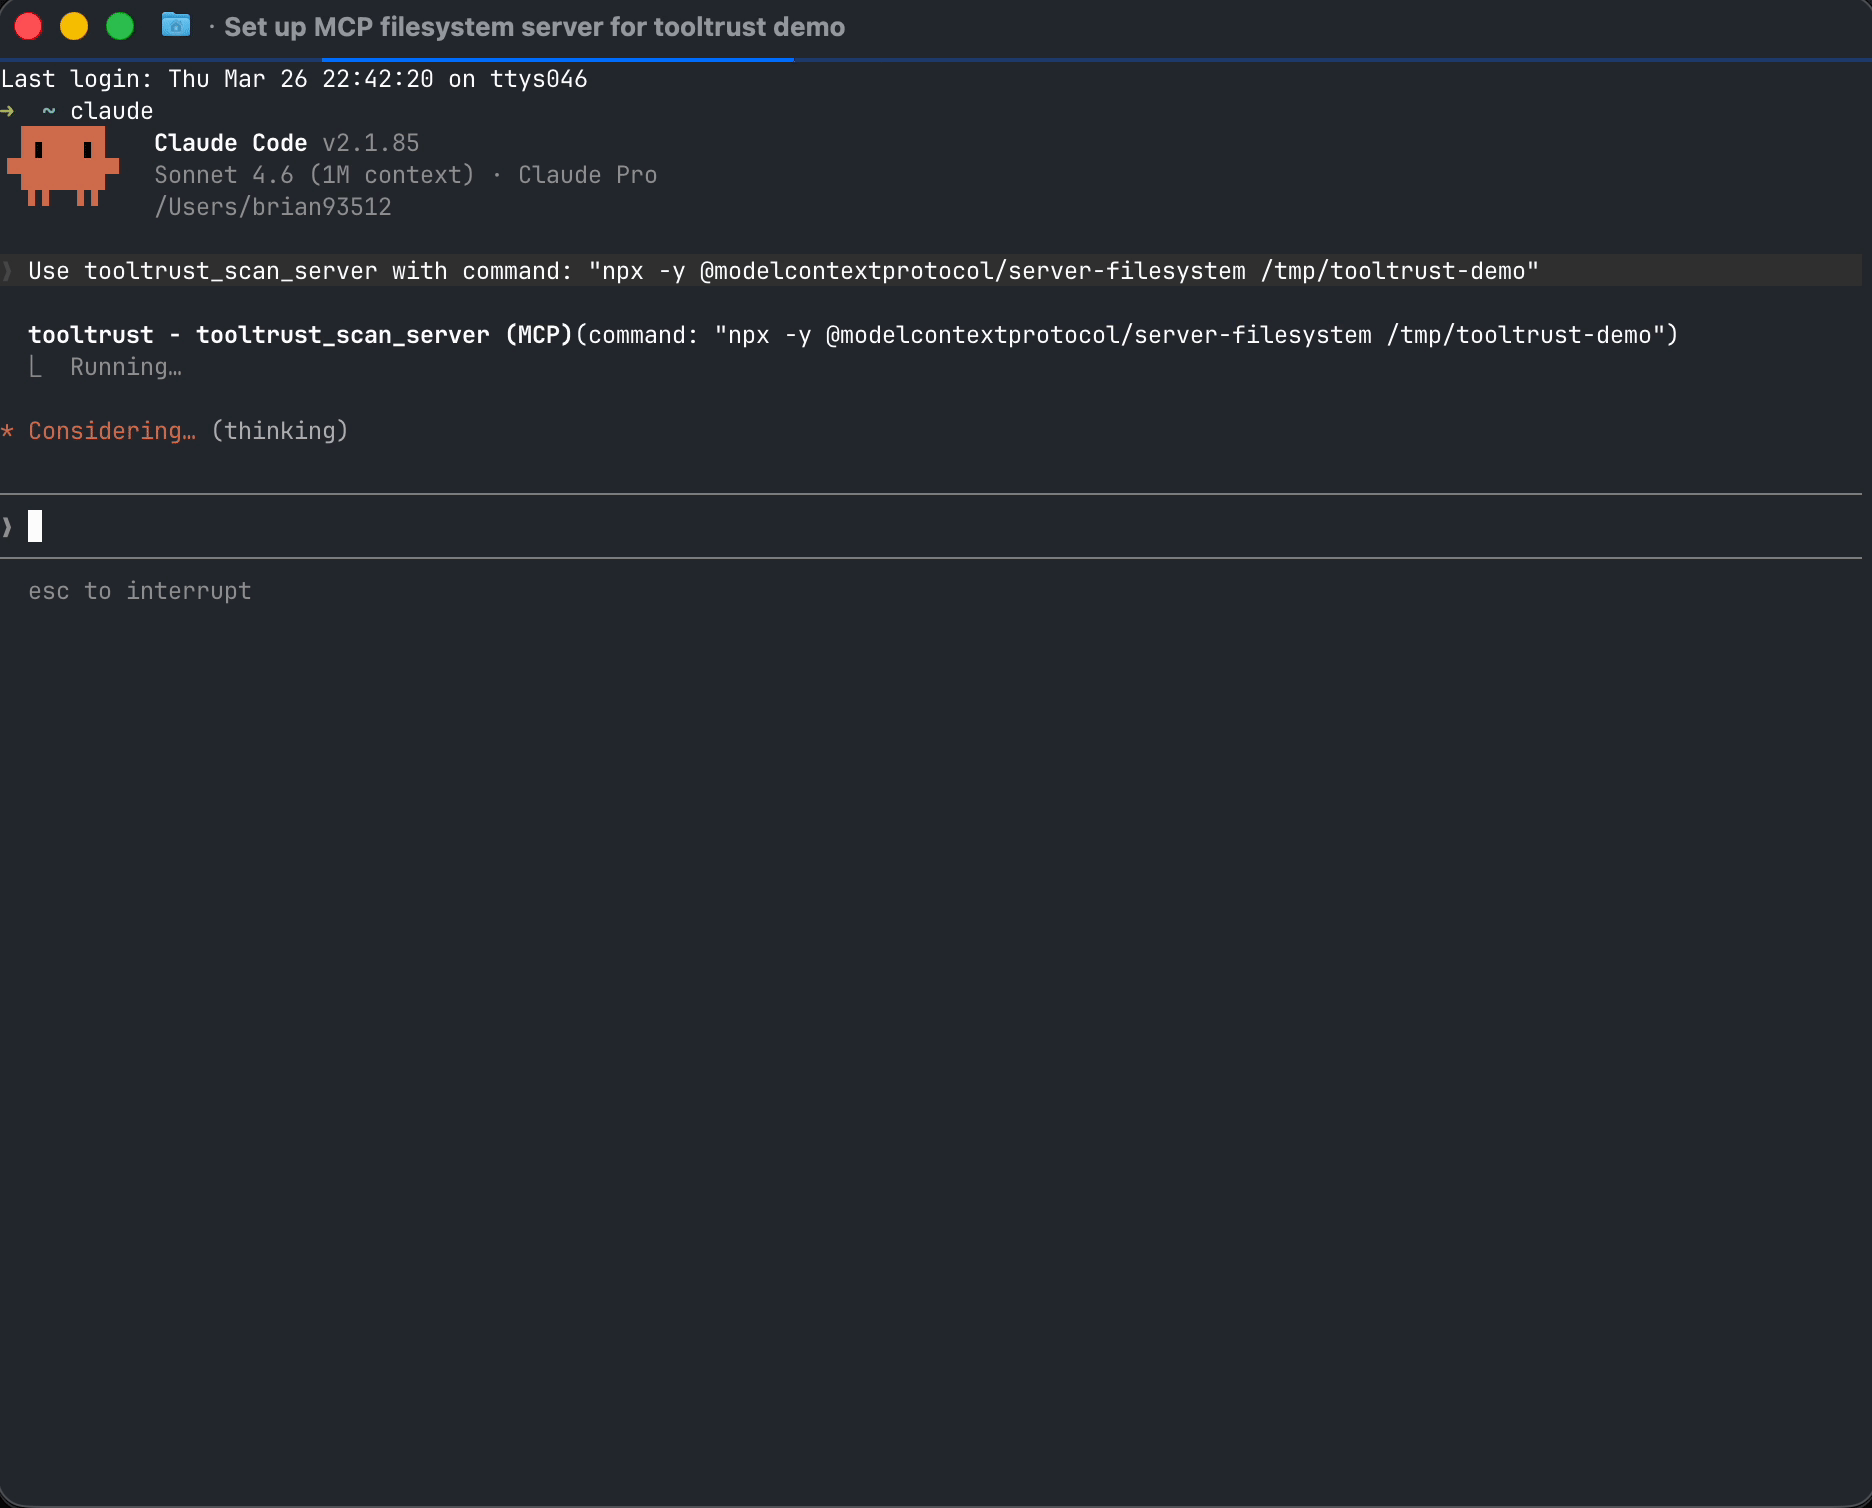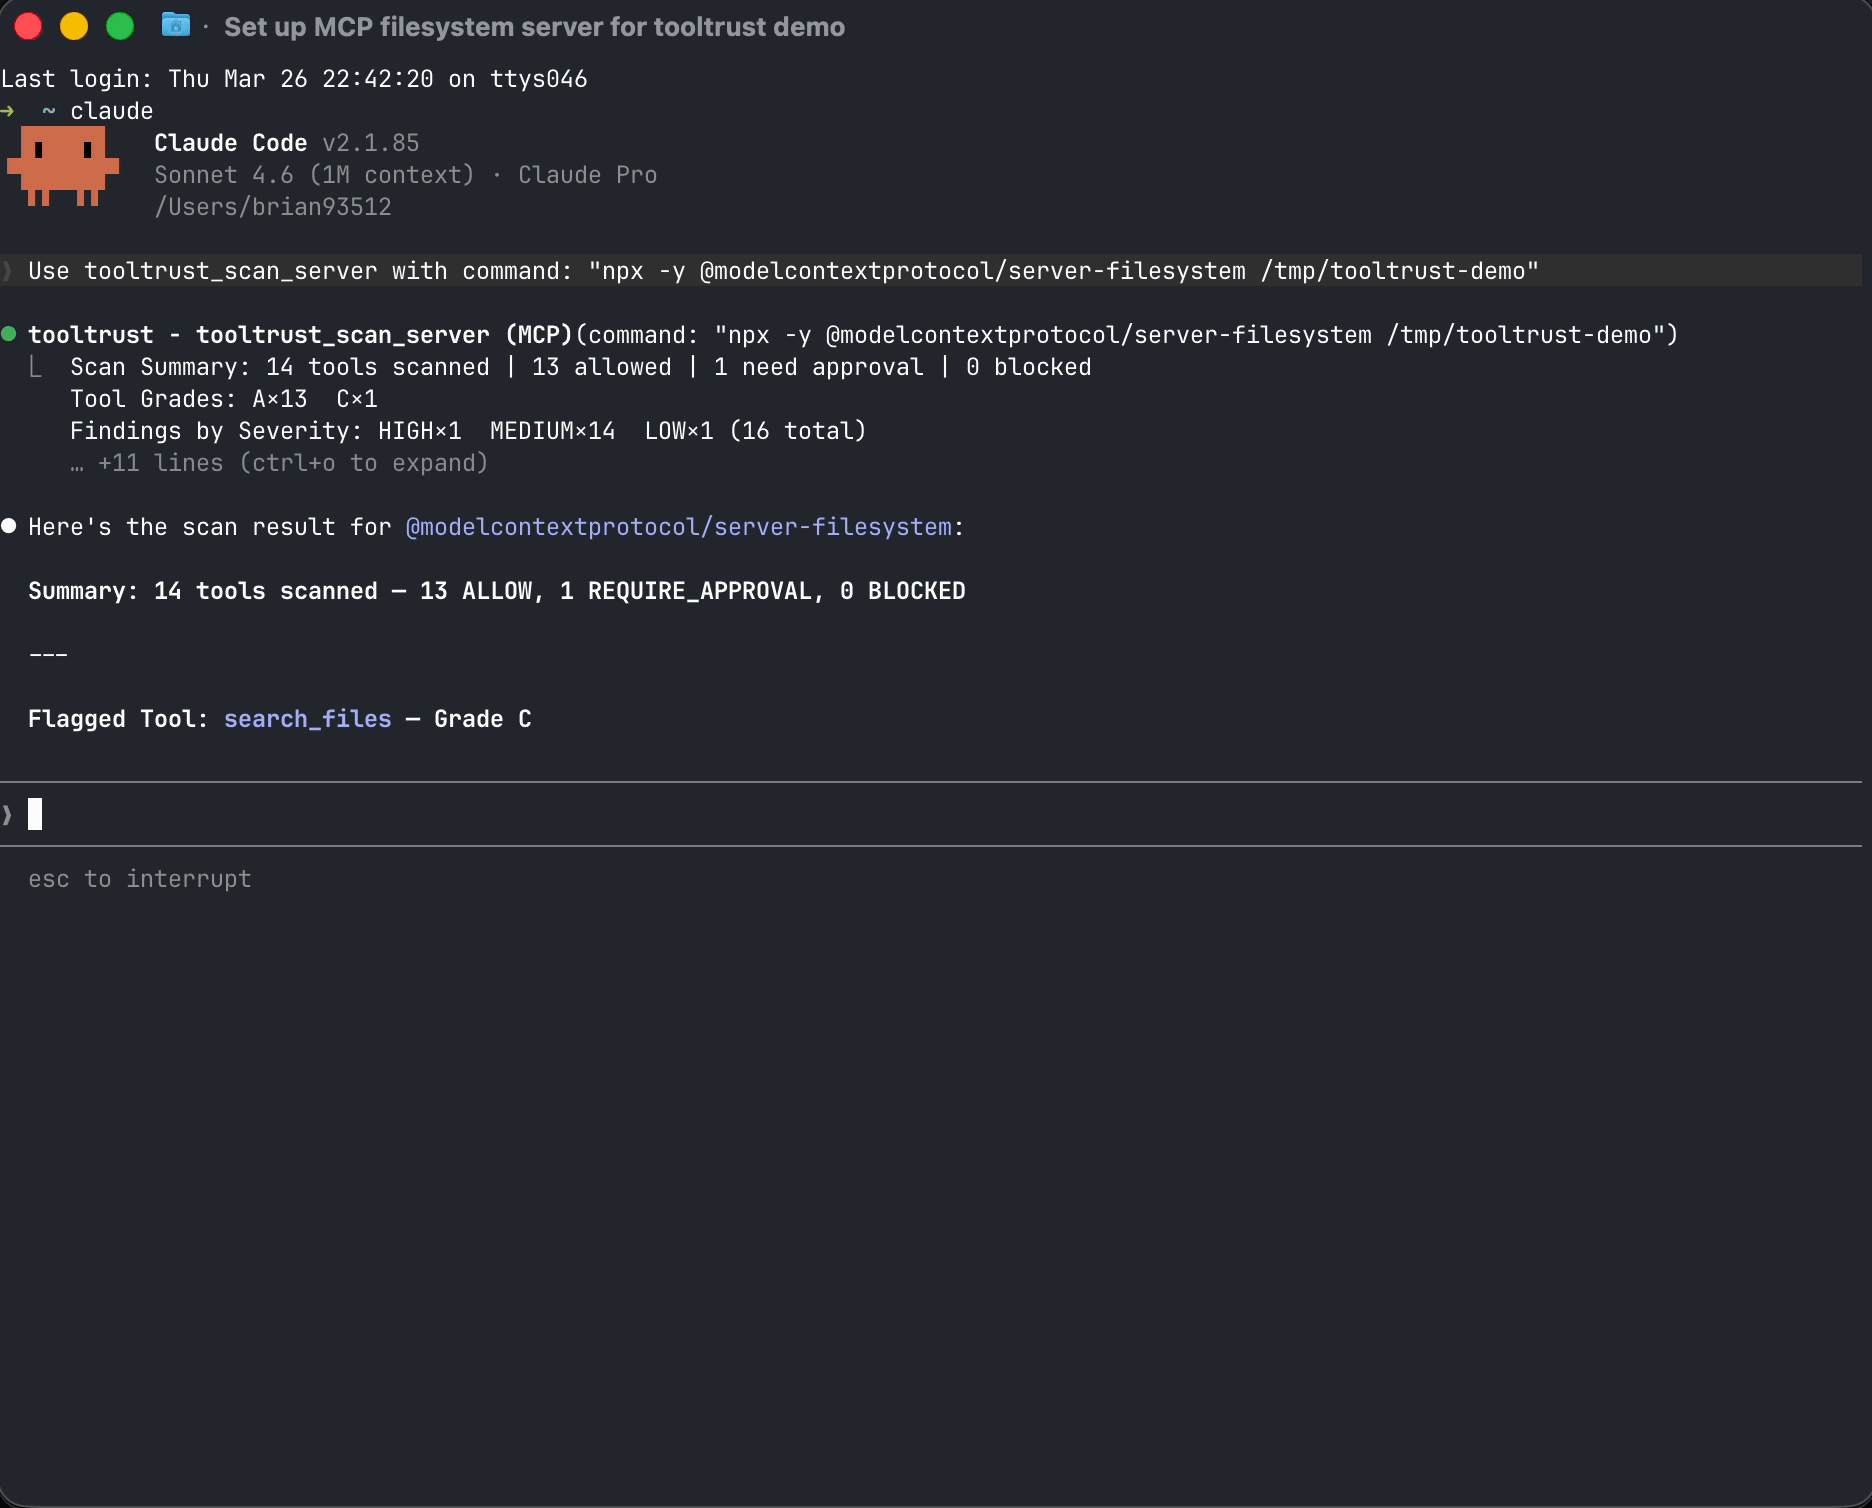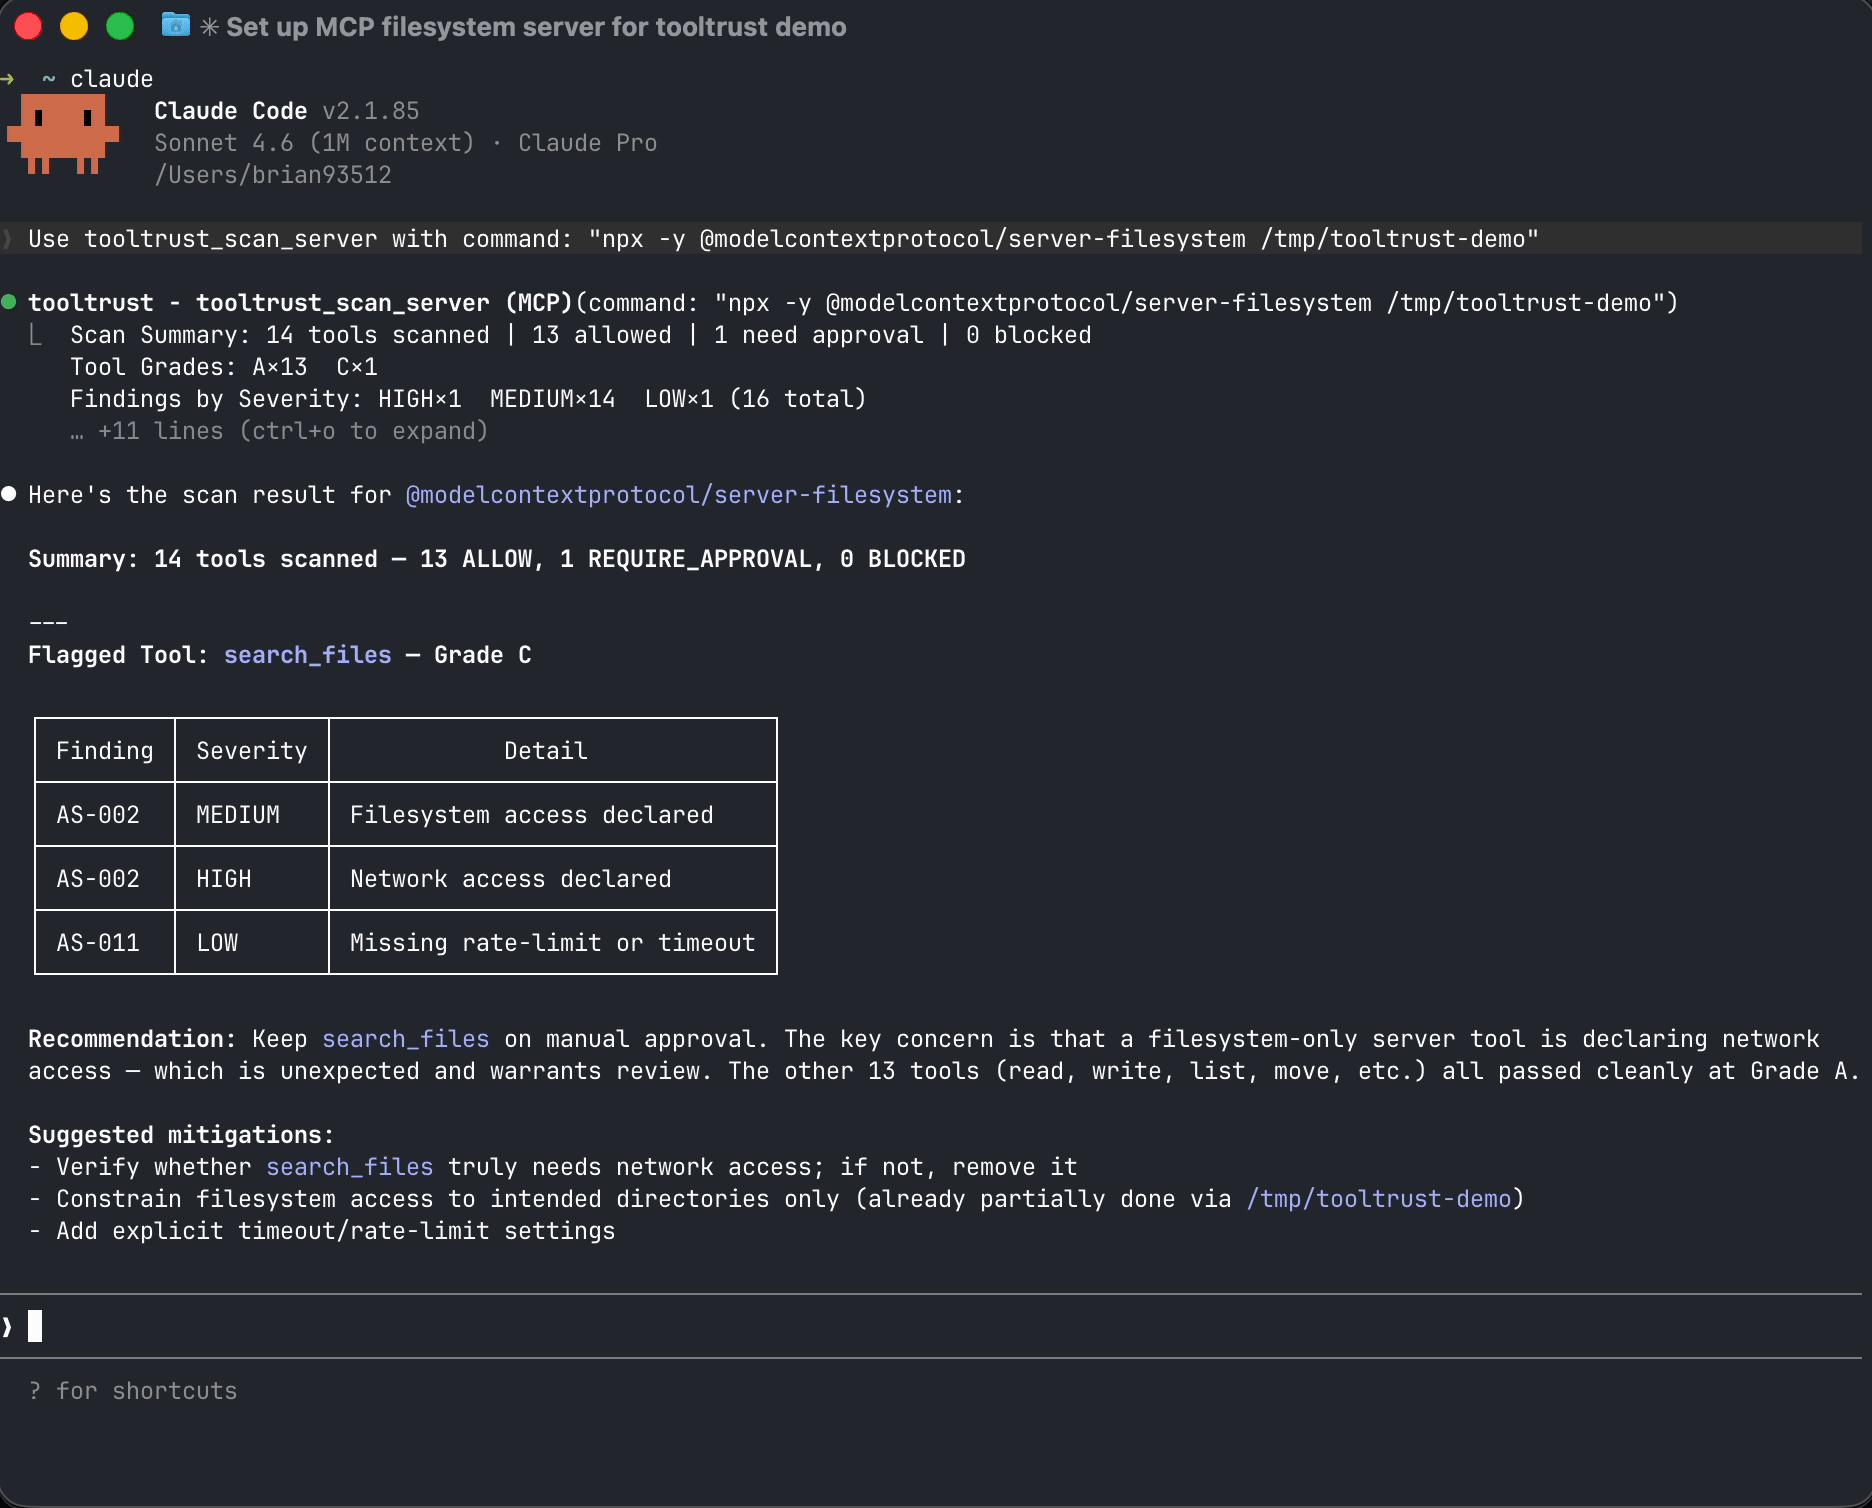
Fügen Sie ToolTrust als MCP-Server hinzu und lassen Sie Ihren Agent seine eigenen Tools prüfen (stdio-Transport – kein Netzwerk-Listener; Ihr Host startet es als Subprozess):
{
  "mcpServers": {
    "tooltrust": {
      "command": "npx",
      "args": ["-y", "tooltrust-mcp"]
    }
  }
}
Fragen Sie dann Ihren Agent: "Run tooltrust_scan_config"
Es liest Ihre MCP-Konfiguration, verbindet sich parallel mit jedem Server, scannt jedes Tool und liefert einen Risikobericht mit Noten und Durchsetzungsentscheidungen – alles in Sekunden.
Oder verwenden Sie die CLI:
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash
tooltrust-scanner scan --server "npx -y @modelcontextprotocol/server-filesystem /tmp"
Related MCP server: mcp-security-audit
Das öffentliche ToolTrust-Verzeichnis enthält aktuelle Noten und aggregiert diese, während die Scans skaliert werden. Ein veröffentlichter Forschungsdurchlauf verdeutlicht die Form des Problems – 207 MCP-Server, 3.235 Tools – keine erschöpfende Zählung von allem, was wir heute scannen:
Metrik | Anzahl |
MCP-Server in der Kohorte | 207 |
Analysierte Einzeltools | 3.235 |
Sicherheitsbefunde insgesamt | 3.613 |
Server mit mindestens einem Befund | 145 (70%) |
Server mit sauberer Note A | 22 (10%) |
Server mit willkürlicher Codeausführung | 16 |
Nur 10 % der Server in dieser Kohorte hatten eine saubere Note A. Besuchen Sie tooltrust.dev für aktuelle, verzeichnisweite Ergebnisse (und verwenden Sie diese Tabelle nur als beschrifteten Snapshot).
ToolTrust führt 16 statische Analyseregeln gegen jede Tool-Definition in diesem Repo aus (AS-001–AS-011, AS-013–AS-017). AS-012 (Tool-Drift) wird im ToolTrust-Verzeichnis ausgewertet, wenn neue Scan-Ergebnisse mit früheren Durchläufen verglichen werden.
Bedrohung | Regel | Was es erkennt |
Prompt-Injection | AS-001 | Bösartige Anweisungen, die in Tool-Beschreibungen versteckt sind und das Reasoning des Agenten kapern |
Übermäßige Berechtigungen | AS-002 | Tools, die |
Scope-Diskrepanz | AS-003 | Tool-Namen, die ihren tatsächlichen Berechtigungen widersprechen |
Lieferketten-CVEs | AS-004 | Bekannte Schwachstellen über die OSV-Datenbank |
Privilegieneskalation | AS-005 | Tools, die |
Willkürliche Codeausführung | AS-006 | Tools, die beliebige Skripte oder Shell-Befehle auf Ihrem Rechner ausführen können |
Fehlende Metadaten | AS-007 | Tools ohne Beschreibung oder Eingabeschema |
Bekannte Malware | AS-008 | Bestätigte kompromittierte Paketversionen (Offline-Blacklist) |
Typosquatting | AS-009 | Tool-Namen, die legitime Tools durch Edit-Distanz imitieren |
Unsichere Geheimnisbehandlung | AS-010 | Tools, deren Eingaben darauf ausgelegt zu sein scheinen, API-Schlüssel, Token oder Passwörter im Klartext zu akzeptieren |
Fehlende Ratenbegrenzung | AS-011 | Tools ohne Timeout- oder Ratenbegrenzungskonfiguration |
Tool-Shadowing | AS-013 | Doppelte Tool-Namen, die darauf ausgelegt sind, das Verhalten des Agenten zu kapern |
Lücken im Abhängigkeitsinventar | AS-014 | Tools ohne Abhängigkeitsmetadaten und ohne Repo-URL, was die Analyse der Lieferkette einschränkt |
Verdächtige npm-Lebenszyklusskripte | AS-015 | Abhängigkeitsversionen, die Installationsskripte mit riskanten Remote-Fetch- oder Ausführungsmustern ausführen |
Verdächtige npm-IOC-Abhängigkeit | AS-016 | Registry-Metadaten oder Skripte, die auf bekannte bösartige IOC-Muster verweisen |
Verdächtige Beschreibung zur Datenexfiltration | AS-017 | Beschreibungen, die das Weiterleiten von Benutzerdaten an externe Endpunkte nahelegen (ergänzt AS-001) |
Vollständige Regeldetails: docs/RULES.md
Parsen – Verbindet sich mit einem Live-MCP-Server (oder liest eine JSON-Datei) und extrahiert jede Tool-Definition
Analysieren – Führt alle 16 Regeln gegen den Namen, die Beschreibung, das Schema und die Berechtigungen jedes Tools aus
Bewerten – Weist einen numerischen Risikowert und eine Note (A–F) pro Tool zu
Durchsetzen – Ordnet jede Note einer Gateway-Richtlinie zu: ALLOW, REQUIRE_APPROVAL oder BLOCK
Reine statische Analyse. Keine LLM-Aufrufe. Keine Daten verlassen Ihren Rechner (außer optionalen CVE-Abfragen). Läuft in Millisekunden. Deterministisch und reproduzierbar.
# One-line install (macOS / Linux)
curl -sfL https://raw.githubusercontent.com/AgentSafe-AI/tooltrust-scanner/main/install.sh | bash

# Go
go install github.com/AgentSafe-AI/tooltrust-scanner/cmd/tooltrust-scanner@latest

# npx (no install needed)
npx -y tooltrust-mcpWenn ToolTrust als MCP-Server ausgeführt wird, stellt es Ihrem Agent diese Tools zur Verfügung:
Tool | Was es tut | Datenzugriff |
| Scannt alle MCP-Server in Ihrer | Liest lokale Konfiguration; startet jeden Server als Subprozess |
| Startet und scannt einen spezifischen MCP-Server per Befehl | Führt vom Benutzer bereitgestellten Befehl als Subprozess aus (stdio) |
| Scannt einen rohen JSON-Blob von Tool-Definitionen | Nur im Arbeitsspeicher; kein Subprozess oder Netzwerk |
| Sucht die Vertrauensnote eines Servers im ToolTrust-Verzeichnis | Netzwerkanfrage an die ToolTrust-Verzeichnis-API |
| Listet alle integrierten Sicherheitsregeln auf | Nur lokaler Katalog |
Blockieren Sie riskante MCP-Server in Ihrer Pipeline:
- name: Audit MCP Server
  uses: AgentSafe-AI/tooltrust-scanner@main
  with:
    server: "npx -y @modelcontextprotocol/server-filesystem /tmp"
fail-on: "approval"Fügen Sie nie wieder einen nicht vertrauenswürdigen MCP-Server zu Ihrer Konfiguration hinzu:
# Scans the server, then auto-installs if Grade A/B, prompts on C/D, blocks on F
tooltrust-scanner gate @modelcontextprotocol/server-memory -- /tmp

# Replace `claude mcp add` with a scanned install
alias mcp-add='tooltrust-scanner gate'
Vollständige Gate-Optionen und Einrichtung von Pre-Commit-Hooks: docs/USAGE.md
Wenn Ihr MCP-Server ToolTrust besteht, lassen Sie es die Leute wissen:
[](https://www.tooltrust.dev/)Lieferketten-Warnung: ToolTrust erkennt und blockiert bestätigte kompromittierte Pakete, einschließlich LiteLLM v1.82.7/8 (TeamPCP-Backdoor), Trivy v0.69.4–v0.69.6 und Langflow < 1.9.0. Wenn Sie bei Regel AS-008 eine Note F erhalten, entfernen Sie das Paket sofort und rotieren Sie alle Anmeldeinformationen.
Nutzungsanleitung · Entwicklerhandbuch · Mitwirken · Bereitstellung & Sicherheit · Changelog · Sicherheit · Lizenz: MIT
This server cannot be deployed
Security scanner for MCP servers. Detect vulnerabilities, prompt injection, and tool poisoning.
Scan any MCP server for tool-poisoning, security, auth & license. Trust score before install.
Zero-config MCP security scanner for AI-generated apps. 25K+ vulnerability patterns.
Scan any public GitHub MCP-server repo for security issues. 37 MCP-specific L1 rules, 8 languages.